Ein Soldat postet ein Selfie aus einer langweiligen Schicht. Harmloses Bild, könnte man meinen. Was er nicht wusste: Sein Telefon hatte die genauen Koordinaten in die Bilddatei geschrieben. Das Foto belegte, wo er stand, zu einem Zeitpunkt, an dem offiziell niemand dort sein sollte. Ein Bild wurde zum Beweismittel gegen den Willen des Fotografen.
Das ist kein Einzelfall, das ist die Regel. Fast jedes Foto trägt einen unsichtbaren Beipackzettel mit sich. Und wenn du auf deiner Seite Uploads erlaubst, bist du für diesen Beipackzettel mitverantwortlich.
Was EXIF ist
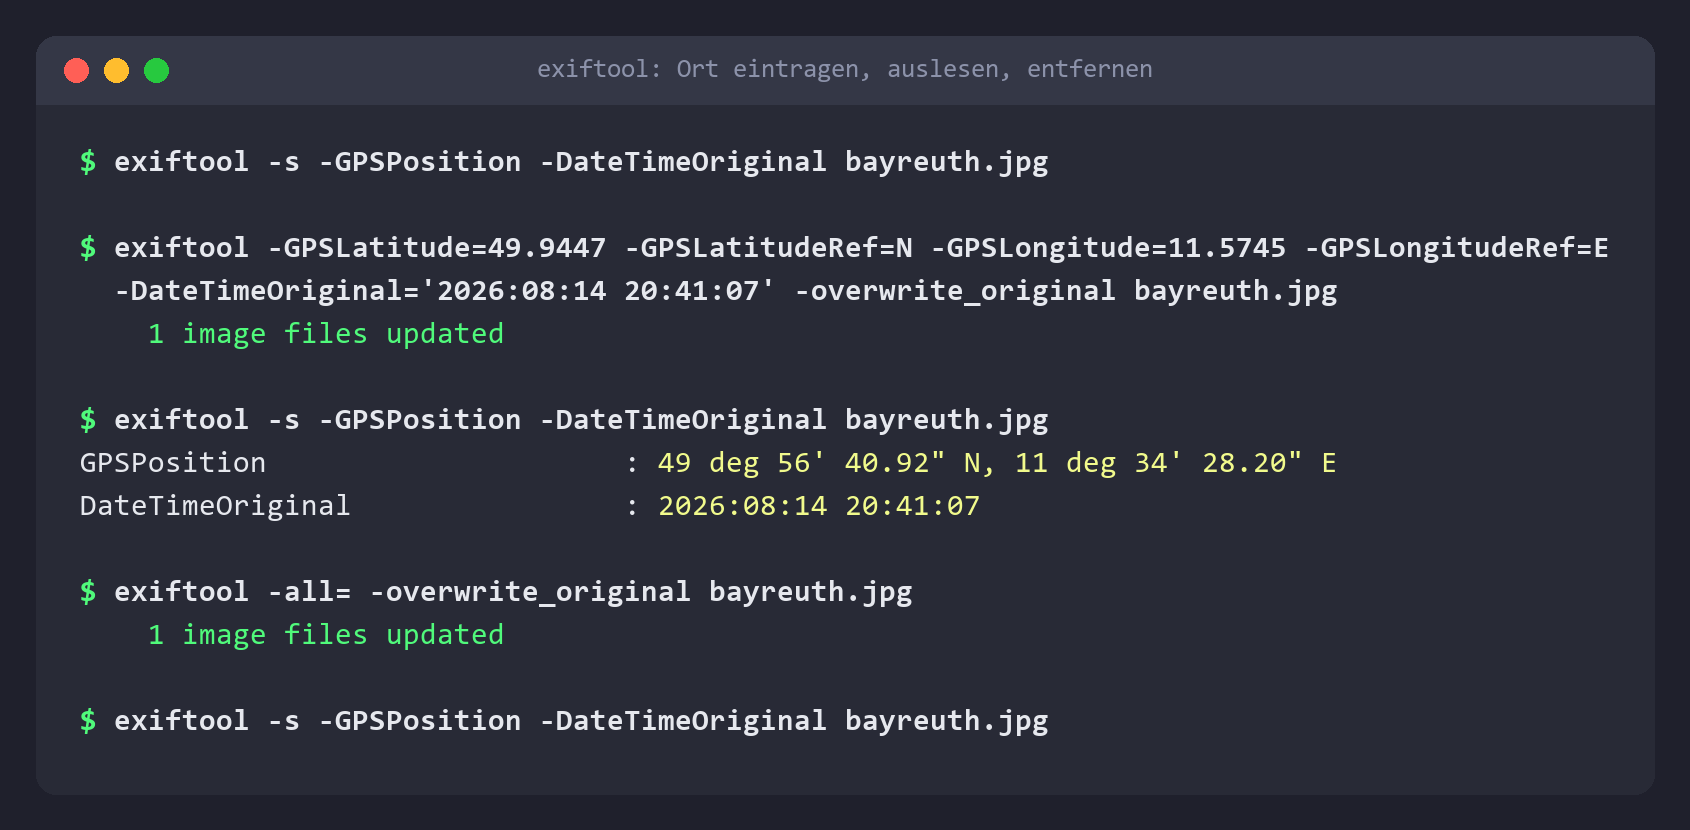
Kameras und Smartphones schreiben beim Auslösen Daten in die Bilddatei, die man dem Bild nicht ansieht. Aufnahmezeitpunkt, Kameramodell, Belichtungswerte, oft die GPS-Koordinaten und die Software, mit der das Bild bearbeitet wurde. Dieses Format heißt EXIF, und es steht in fast jeder Foto-Datei.
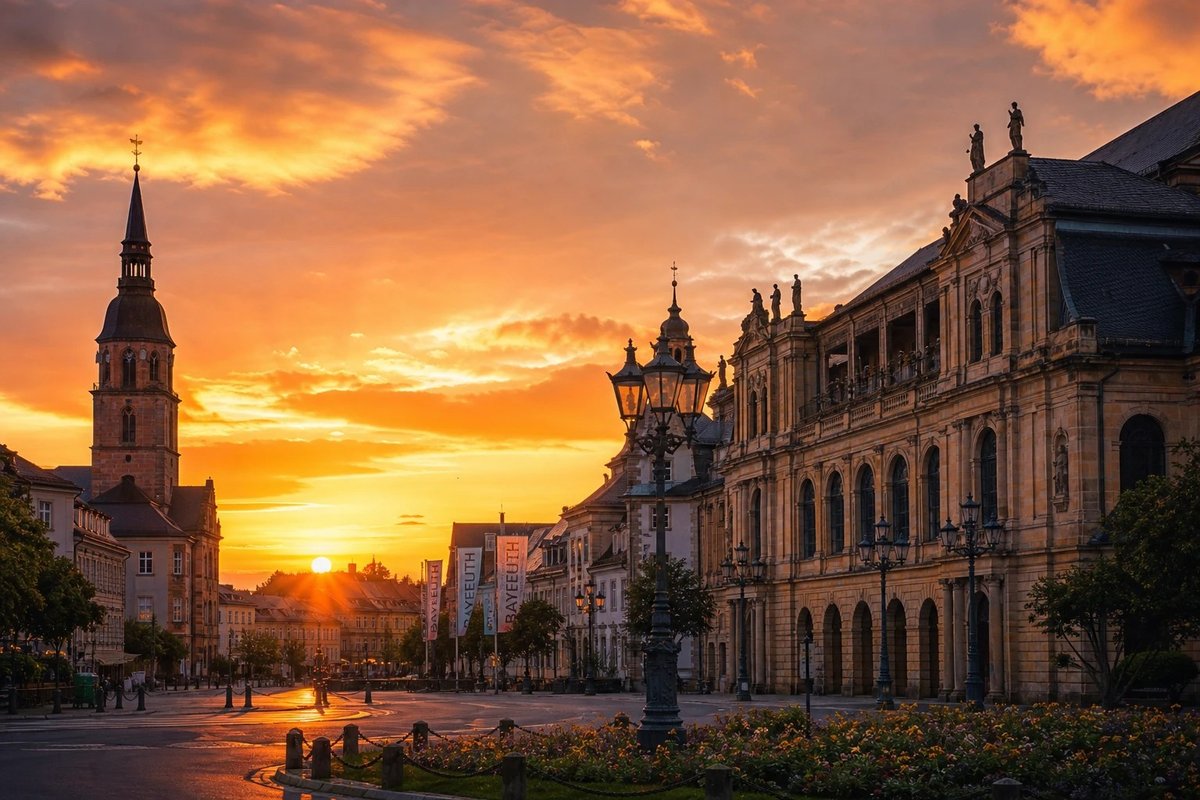
Ein Beispiel aus der Praxis. Aus meinem eigenen Porträtfoto, das eine Grafikerin aufgenommen und bearbeitet hat, ließen sich das Kameramodell und die Bearbeitungssoftware auslesen. Die GPS-Daten habe ich für das Beispiel bewusst entfernt. Aber sie wären dagewesen.
Warum das für Betreiber ein Problem ist
Zwei Seiten machen das brisant.
Deine Nutzer. Sobald du Uploads erlaubst, holst du dir fremde EXIF-Daten ins System. Lädt jemand ein Bewertungsfoto hoch, ein Profilbild, einen Beleg, dann kommen die Metadaten mit. Bricht darüber ein Skandal los, weil sich jemand über ein Foto auf deiner Seite lokalisieren lässt, stehst du in der Verantwortung.
Deine eigene Organisation. Auch die Bilder, die du selbst veröffentlichst, Pressefotos, Teamfotos, Produktbilder, können mehr verraten, als dir lieb ist. Standorte, interne Software, Zeitpunkte. Daten, die niemand bewusst preisgeben wollte, weil sie unsichtbar sind und deshalb vergessen werden.
Die Lösung ist ein Zweizeiler
Die gute Nachricht: Das Problem ist leicht zu beheben. Jedes hochgeladene Bild wird beim Speichern von seinen EXIF-Daten befreit. Das Prinzip ist in jeder Programmiersprache dasselbe, es gibt fertige Bibliotheken dafür. Optional setzt du beim selben Schritt einen eigenen Copyright-Hinweis und einen Prüfwert als Wasserzeichen.
Dieser Prüfwert, ein sogenannter Hash, hat einen Nebennutzen. Berechnest du für jedes Bild einen Hash, erkennst du Duplikate. Taucht dasselbe Bild in mehreren Profilen auf, kann das Identitätsklau sein. Auch hier gilt: nicht blind sperren, sondern für eine manuelle Prüfung vormerken. Vielleicht hat sich nur jemand dasselbe coole Profilbild zugelegt.
Was 2026 dazugehört
Ein paar Aktualisierungen zum Stand von damals.
Manche Frameworks und Bild-Dienste entfernen EXIF heute automatisch beim Verarbeiten. Verlassen solltest du dich nicht darauf, sondern es prüfen. Die Verantwortung bleibt bei dir, nicht beim Framework.
Bild-Uploads sind weiterhin ein Einfallstor, und die Angriffe sind raffinierter geworden. Es gibt Schadcode, der sich in Bild-Metadaten versteckt. Deshalb gehört jeder Upload hart geprüft, nicht nur von EXIF befreit.
Und aus Datenschutzsicht ist das Entfernen von EXIF kein nettes Extra, sondern gelebtes Prinzip. Die Datenschutz-Grundverordnung verlangt in Artikel 25 Datenschutz durch Technikgestaltung. GPS-Daten in einem Foto können sogar besonders sensible Informationen offenbaren, etwa den Aufenthalt an einem Ort, der Rückschlüsse auf Gesundheit oder Religion zulässt. Ein Grund mehr, sie gar nicht erst zu speichern.
Zum Mitnehmen
Prüfe heute, was mit den Bildern auf deiner Seite passiert. Ein paar Zeilen im Upload-Pfad schützen deine Nutzer und dich. Das Muster dahinter ist dasselbe wie bei der Interessenbestimmung, nur andersherum gedacht. Dort ging es darum, was Besucher über sich verraten. Hier geht es darum, was wir selbst verraten, ohne es zu merken.