Warum Firmen erst nach dem Vorfall anfangen hinzusehen
Ein Gespräch, das ich so oder ähnlich Dutzende Male geführt habe.
Ich: Sie sollten dringend über die Absicherung Ihrer Internetseite nachdenken.
Firma: Warum? Wir hatten noch nie einen Sicherheitsvorfall.
Ich: Woher wissen Sie das? Hat jemand Ihre Protokolle im Blick?
Firma: Nein, ich habe Ihnen doch gerade gesagt, wir hatten noch keinen Vorfall. Warum sollten wir protokollieren, wenn nichts passiert ist?
Das ist grobe Fahrlässigkeit. Und es ist der häufigste Denkfehler, der mir in der IT-Sicherheit begegnet.
Der Denkfehler, seziert
Der Satz „Wir hatten noch nie einen Vorfall“ klingt beruhigend. Er ist es nicht. Denn er verwechselt zwei völlig verschiedene Dinge: dass kein Vorfall bekannt ist, und dass kein Vorfall passiert ist.
Ohne Protokolle kennst du nur die erste Aussage. Du weißt, dass dir nichts aufgefallen ist. Über das, was tatsächlich passiert ist, sagt das nichts. Ein Angreifer, der sauber arbeitet, hinterlässt keine kaputte Seite und keine Fehlermeldung. Er hinterlässt Spuren im Log. Wenn niemand ins Log schaut, bleibt er unsichtbar, und die Firma hält ihre Blindheit für Sicherheit.
Zwei Fehler stecken darin, und sie verstärken sich. Der eine ist zu glauben, dass es keine Probleme geben kann, weil man ja sorgfältig entwickelt hat. Der andere ist, das Problem zu ignorieren, bis man selbst betroffen ist. Beides fühlt sich im Alltag wie Ruhe an. Es ist keine Ruhe, es ist ein blinder Fleck.
Ohne Logs ist jede Erkennung blind
In den vorigen Teilen dieser Reihe ging es darum, wie viel man aus dem Verhalten eines Besuchers lesen kann. Welche Signale eine Anfrage verrät, warum eine IP-Sperre nichts bringt, wie man einen Bot am Tempo erkennt. All das hat eine stille Voraussetzung: dass die Daten überhaupt da sind.
Logs sind das Gedächtnis eines Systems. Nimm ein einfaches Beispiel. In einem Logfile tauchen innerhalb weniger Minuten Dutzende Anfragen an die Login-Seite auf, jede von einer anderen, aber ähnlichen Adresse, jede mit demselben Ziel. Einzeln ist jede Zeile harmlos. Zusammen sieht man sofort: Hier versucht jemand automatisiert, sich Zugang zu verschaffen. Ohne Logs sieht man davon nichts. Der Angriff läuft, und niemand merkt es.
Erkennung ohne Aufzeichnung gibt es nicht. Das ist keine Meinung, das ist eine Reihenfolge.
Loggen ist nicht dasselbe wie Sammeln
Jetzt eine Unterscheidung, die wichtig ist, auch rechtlich. Loggen heißt nicht, alles über jeden zu speichern. Es heißt, die richtigen technischen Daten so lange aufzubewahren, wie es für Sicherheit und Nachvollziehbarkeit nötig ist, und sie tatsächlich anzusehen.
Ein Log, das niemand liest, ist fast so wertlos wie kein Log. Und ein Log, das wahllos alles mitschreibt, ist weder auswertbar noch datenschutzkonform. Weniger, aber gezielt, schlägt alles, aber blind. Das ist zugleich die datensparsame und die praktisch nützliche Variante. Man muss sich nicht zwischen Datenschutz und Sicherheit entscheiden, die gute Lösung ist beides.
Aus der Kür wurde Pflicht
Als ich das 2017 aufgeschrieben habe, war es ein Ratschlag. Vernünftige Praxis, die man befolgen konnte oder nicht. Das hat sich geändert. Was damals Kür war, ist heute Gesetz.
Seit Dezember 2025 gilt in Deutschland das NIS2-Umsetzungsgesetz. Rund 29.500 Unternehmen in achtzehn Sektoren sind betroffen, und zwar ohne Übergangsfrist. Sie müssen Risiken managen, Angriffe erkennen und Vorfälle melden. „Wir loggen nicht“ ist damit keine Sparmaßnahme mehr, sondern ein Haftungsrisiko. Bei Verstößen drohen Bußgelder von bis zu zehn Millionen Euro.
Dazu kommt die alte, oft übersehene Pflicht aus der Datenschutz-Grundverordnung. Wer eine Datenpanne hat, muss sie binnen 72 Stunden melden. Diese Frist kann nur einhalten, wer überhaupt merkt, dass etwas passiert ist. Und merken kann es nur, wer hinsieht.
Der Zirkelschluss von damals, „Warum protokollieren, wenn nichts passiert ist“, ist heute nicht mehr nur fahrlässig. Er ist in vielen Fällen rechtswidrig. Die Details dazu, was NIS2 und der Cyber Resilience Act konkret verlangen, nehme ich mir in einem eigenen Teil dieser Reihe vor.
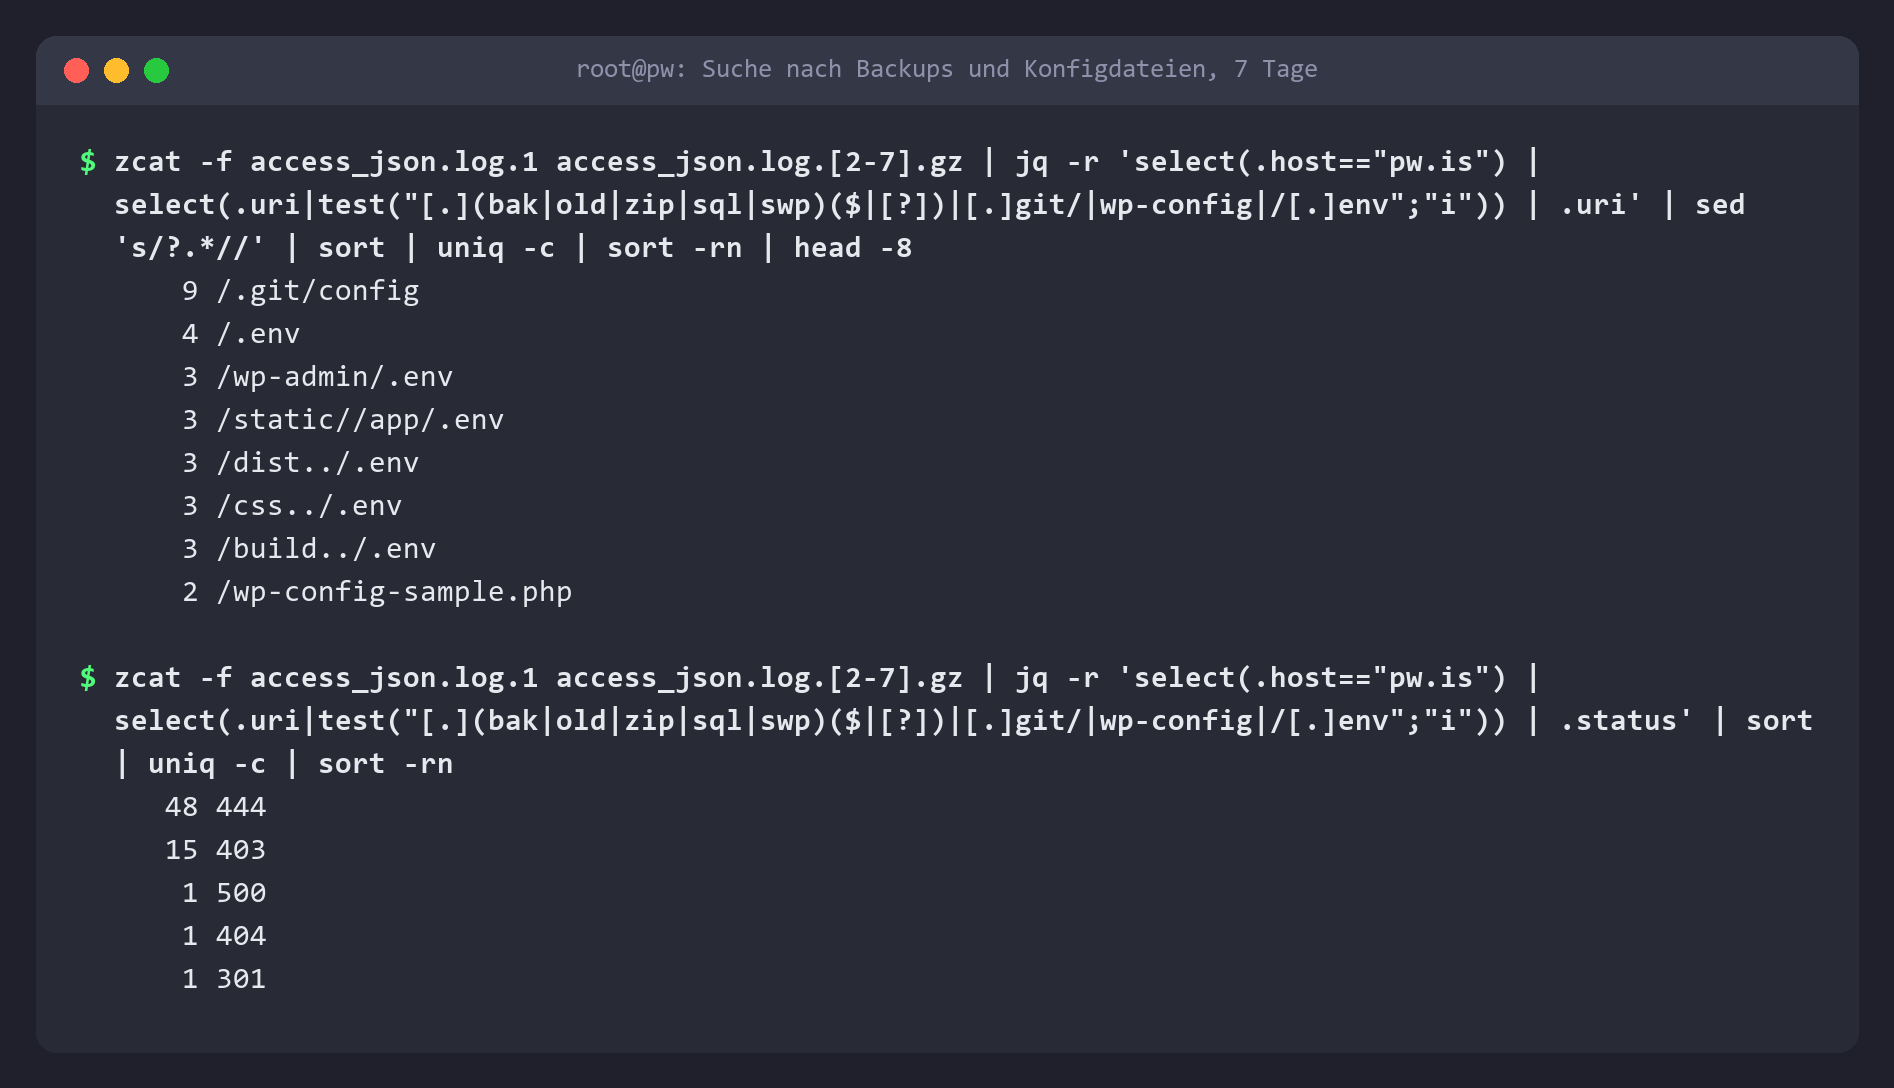
Zum Mitnehmen
Hinsehen ist die Grundvoraussetzung für alles andere. Ohne Logs keine Erkennung, ohne Erkennung keine Abwehr, ohne Abwehr nur die Illusion von Sicherheit.
Damit endet der erste Teil dieser Reihe, in dem es ums Lesen ging. Wer protokolliert, kann Angriffe erkennen. Und wer Angriffe erkennen will, muss verstehen, wie sie funktionieren. Genau da geht es weiter. Im nächsten Teil schauen wir uns die Angriffe selbst an, angefangen bei dem, was in fast jedem Logfile auftaucht: dem Versuch, sich durch deinen Login zu raten.
Weiterführend in dieser Reihe
- Interessenbestimmung
- Browser sind kompliziert, und das ist dein Vorteil
- NIS2 und Cyber Resilience Act für Shopbetreiber
Weiterlesen: Wie Du endlich richtige Logs erzeugst: NGINX Logs als JSON