Im Teil über Brute-Force-Angriffe habe ich fünf Dimensionen beschrieben, mit denen sich jemand durch einen Login raten kann. Vertikal, horizontal, diagonal, mit wechselnder IP, mit zufälligen Pausen. Es gibt einen Weg, alle fünf auf einen Schlag stumpf zu machen. Man schafft das ab, worauf sie zielen: das Passwort. Genau das tun Passkeys, und sie sind 2026 reif genug, um sie ernst zu nehmen.
Dieser Artikel ergänzt die Reihe um ein Thema, das in den zugrunde liegenden Büchern noch keine Rolle spielte, weil es die Technik in der Breite noch nicht gab.
Warum das Passwort das Problem ist
Fast jeder Angriff auf einen Login zielt auf das Passwort. Man rät es, man probiert geleakte Passwörter aus fremden Hacks durch, man fischt es per Phishing ab. Das Passwort ist ein geteiltes Geheimnis: Der Nutzer kennt es, dein Server kennt es (hoffentlich nur als Prüfwert), und genau diese Geteiltheit ist die Schwäche. Alles, was geteilt wird, kann abgefangen, erraten oder gestohlen werden.
Dazu kommt das menschliche Verhalten. Menschen benutzen dasselbe Passwort überall. Wird es bei einem schlecht gesicherten Forum gestohlen, haben die Angreifer oft auch den Zugang zu Shop, Bank und Mail. Das ist der Grund, warum Credential Stuffing, das Durchprobieren geleakter Kombinationen, so gut funktioniert.
Wie Passkeys das lösen
Ein Passkey ist kein Geheimnis, das geteilt wird. Er besteht aus zwei Teilen eines kryptografischen Schlüsselpaars. Der eine Teil bleibt für immer auf dem Gerät des Nutzers, geschützt durch Fingerabdruck, Gesicht oder Geräte-PIN. Der andere Teil liegt bei dir und ist für sich wertlos. Beim Anmelden beweist das Gerät, dass es den privaten Teil besitzt, ohne ihn je herzugeben.
Daraus folgen drei Dinge, die den Angriffsmustern den Boden entziehen. Es gibt kein Passwort zum Raten, also laufen alle Brute-Force-Dimensionen leer. Es gibt kein geteiltes Geheimnis, das bei einem Hack gestohlen werden könnte, also nützt ein Datenleck dem Angreifer für den Login nichts. Und der Schlüssel ist an die echte Domain gebunden, also funktioniert Phishing nicht mehr: Eine gefälschte Seite bekommt den Beweis gar nicht erst, weil die Domain nicht passt.
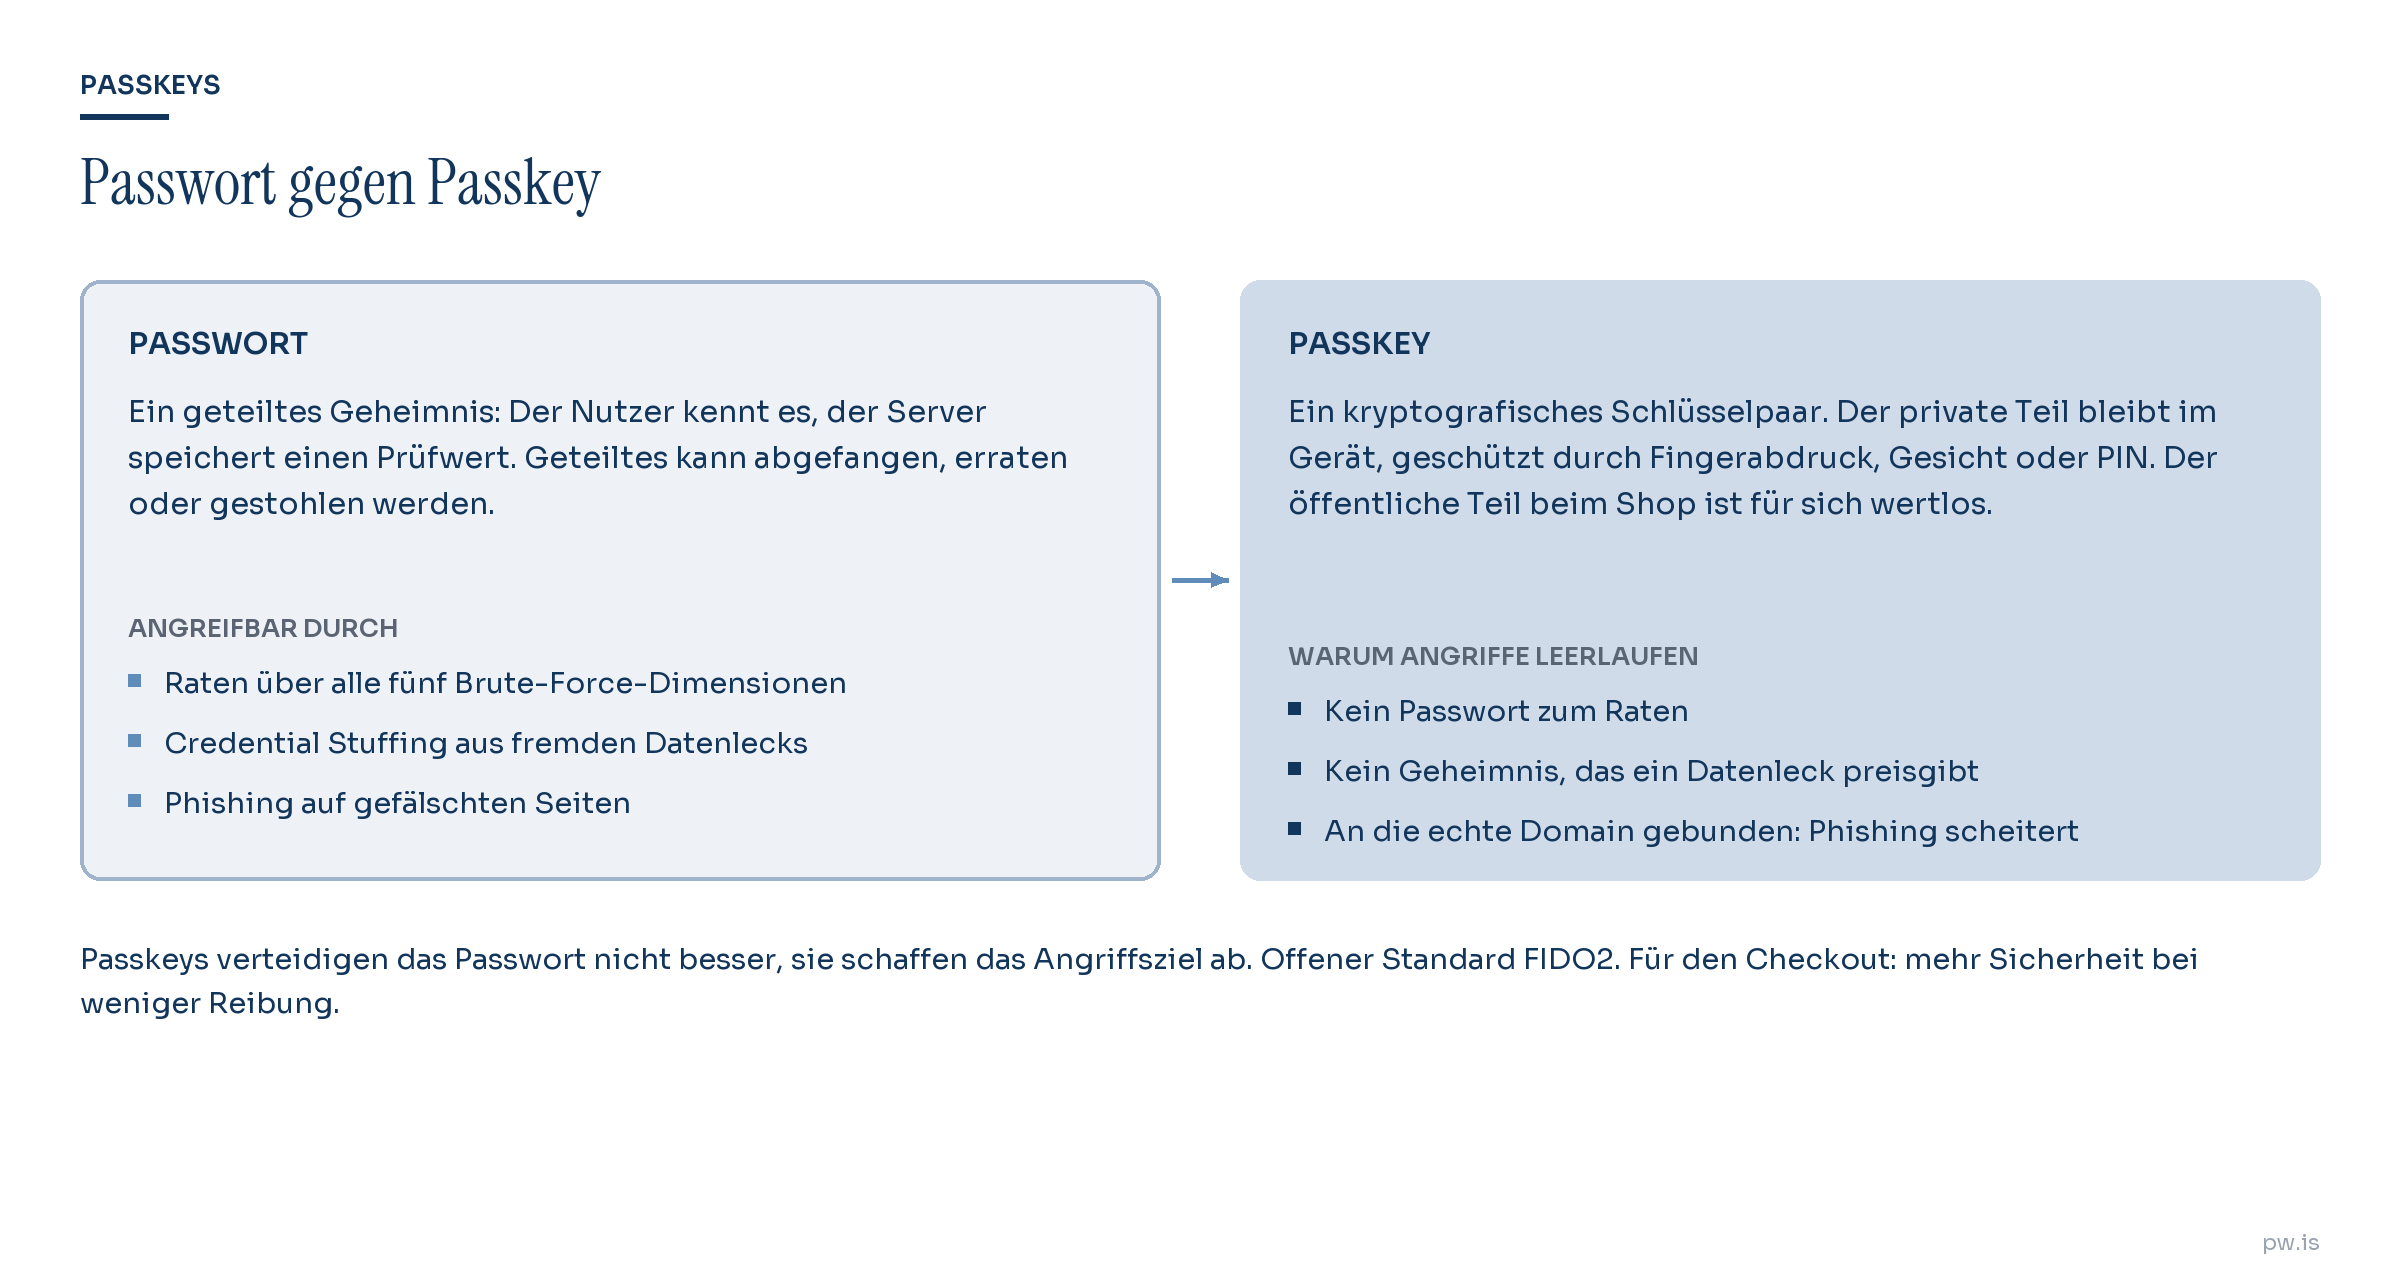
Der Standard dahinter heißt FIDO2 und wird von einem breiten Bündnis getragen, der FIDO Alliance, zu dem die großen Plattformanbieter gehören. Passkeys sind kein Insellösung eines Herstellers, sondern ein offener Standard, der geräteübergreifend funktioniert.
Was das für den Checkout bedeutet
Für einen Shop ist das doppelt interessant, weil es zwei Ziele gleichzeitig bedient, die sonst im Widerstreit stehen: Sicherheit und Bequemlichkeit.
Im Teil über die Checkout-Psychologie ging es darum, jede überflüssige Entscheidung und jede Hürde wegzunehmen. Ein Passkey ist genau das. Der Nutzer meldet sich mit demselben Fingerabdruck an, mit dem er sein Telefon entsperrt. Kein Passwort tippen, kein Passwort zurücksetzen, kein „Passwort vergessen“-Umweg, der, wie im DoS-Teil beschrieben, sogar selbst zur Angriffsfläche werden kann. Weniger Reibung und mehr Sicherheit zugleich, das ist selten.
Was 2026 gilt und was zu bedenken ist
Passkeys sind aus der Frühphase heraus. Die großen Betriebssysteme und Browser unterstützen sie, die Anmeldung per Gesicht oder Fingerabdruck ist für viele Nutzer Alltag geworden. Wer heute einen Login baut, sollte Passkeys anbieten, nicht als Experiment, sondern als ernsthafte Option.
Ein paar ehrliche Einschränkungen gehören dazu. Nicht jeder Nutzer ist schon vertraut damit, deshalb wird man Passkeys eine Weile neben dem Passwort anbieten, nicht als harten Ersatz. Die Wiederherstellung, wenn jemand sein Gerät verliert, muss durchdacht sein, sonst wird der Wiederherstellungsweg zur neuen Schwachstelle, ganz im Sinne der Prozess-Haltung aus dieser Reihe. Und die geräteübergreifende Nutzung, also derselbe Passkey auf Telefon und Rechner, funktioniert über die Ökosysteme hinweg inzwischen gut, ist aber ein Punkt, den man testen sollte.
Zum Mitnehmen
Passkeys lösen ein Problem nicht durch bessere Verteidigung, sondern indem sie das Angriffsziel abschaffen. Kein Passwort, nichts zu raten, nichts zu stehlen, kein Phishing. Für den Checkout sind sie ein seltener Fall, in dem mehr Sicherheit zugleich weniger Reibung bedeutet. Wer heute einen Login baut, sollte sie anbieten, neben dem Passwort, und den Wiederherstellungsweg genauso sorgfältig durchdenken wie den Login selbst.
Weiterführend in dieser Reihe
- Die fünf Dimensionen des Brute-Force-Angriffs
- Checkout-Psychologie
- Wenn der Angreifer ein LLM ist