Wenn Leute an Denial of Service denken, denken sie an eine Flut. Millionen Anfragen, die einen Server unter sich begraben, bis nichts mehr geht. Diese Angriffe gibt es, und gegen sie hilft ein guter Anti-DDoS-Anbieter. Aber es gibt eine zweite, leisere Art, dich lahmzulegen. Sie braucht keine Flut. Sie braucht nur eine Schwachstelle in deiner Geschäftslogik, und dagegen hilft kein Bandbreitenschutz der Welt.
Das Prinzip ist immer dasselbe: Der Angreifer sucht eine Funktion, bei der eine kleine Aktion von ihm eine große Reaktion bei dir auslöst. Je größer dieses Missverhältnis, desto billiger der Angriff.
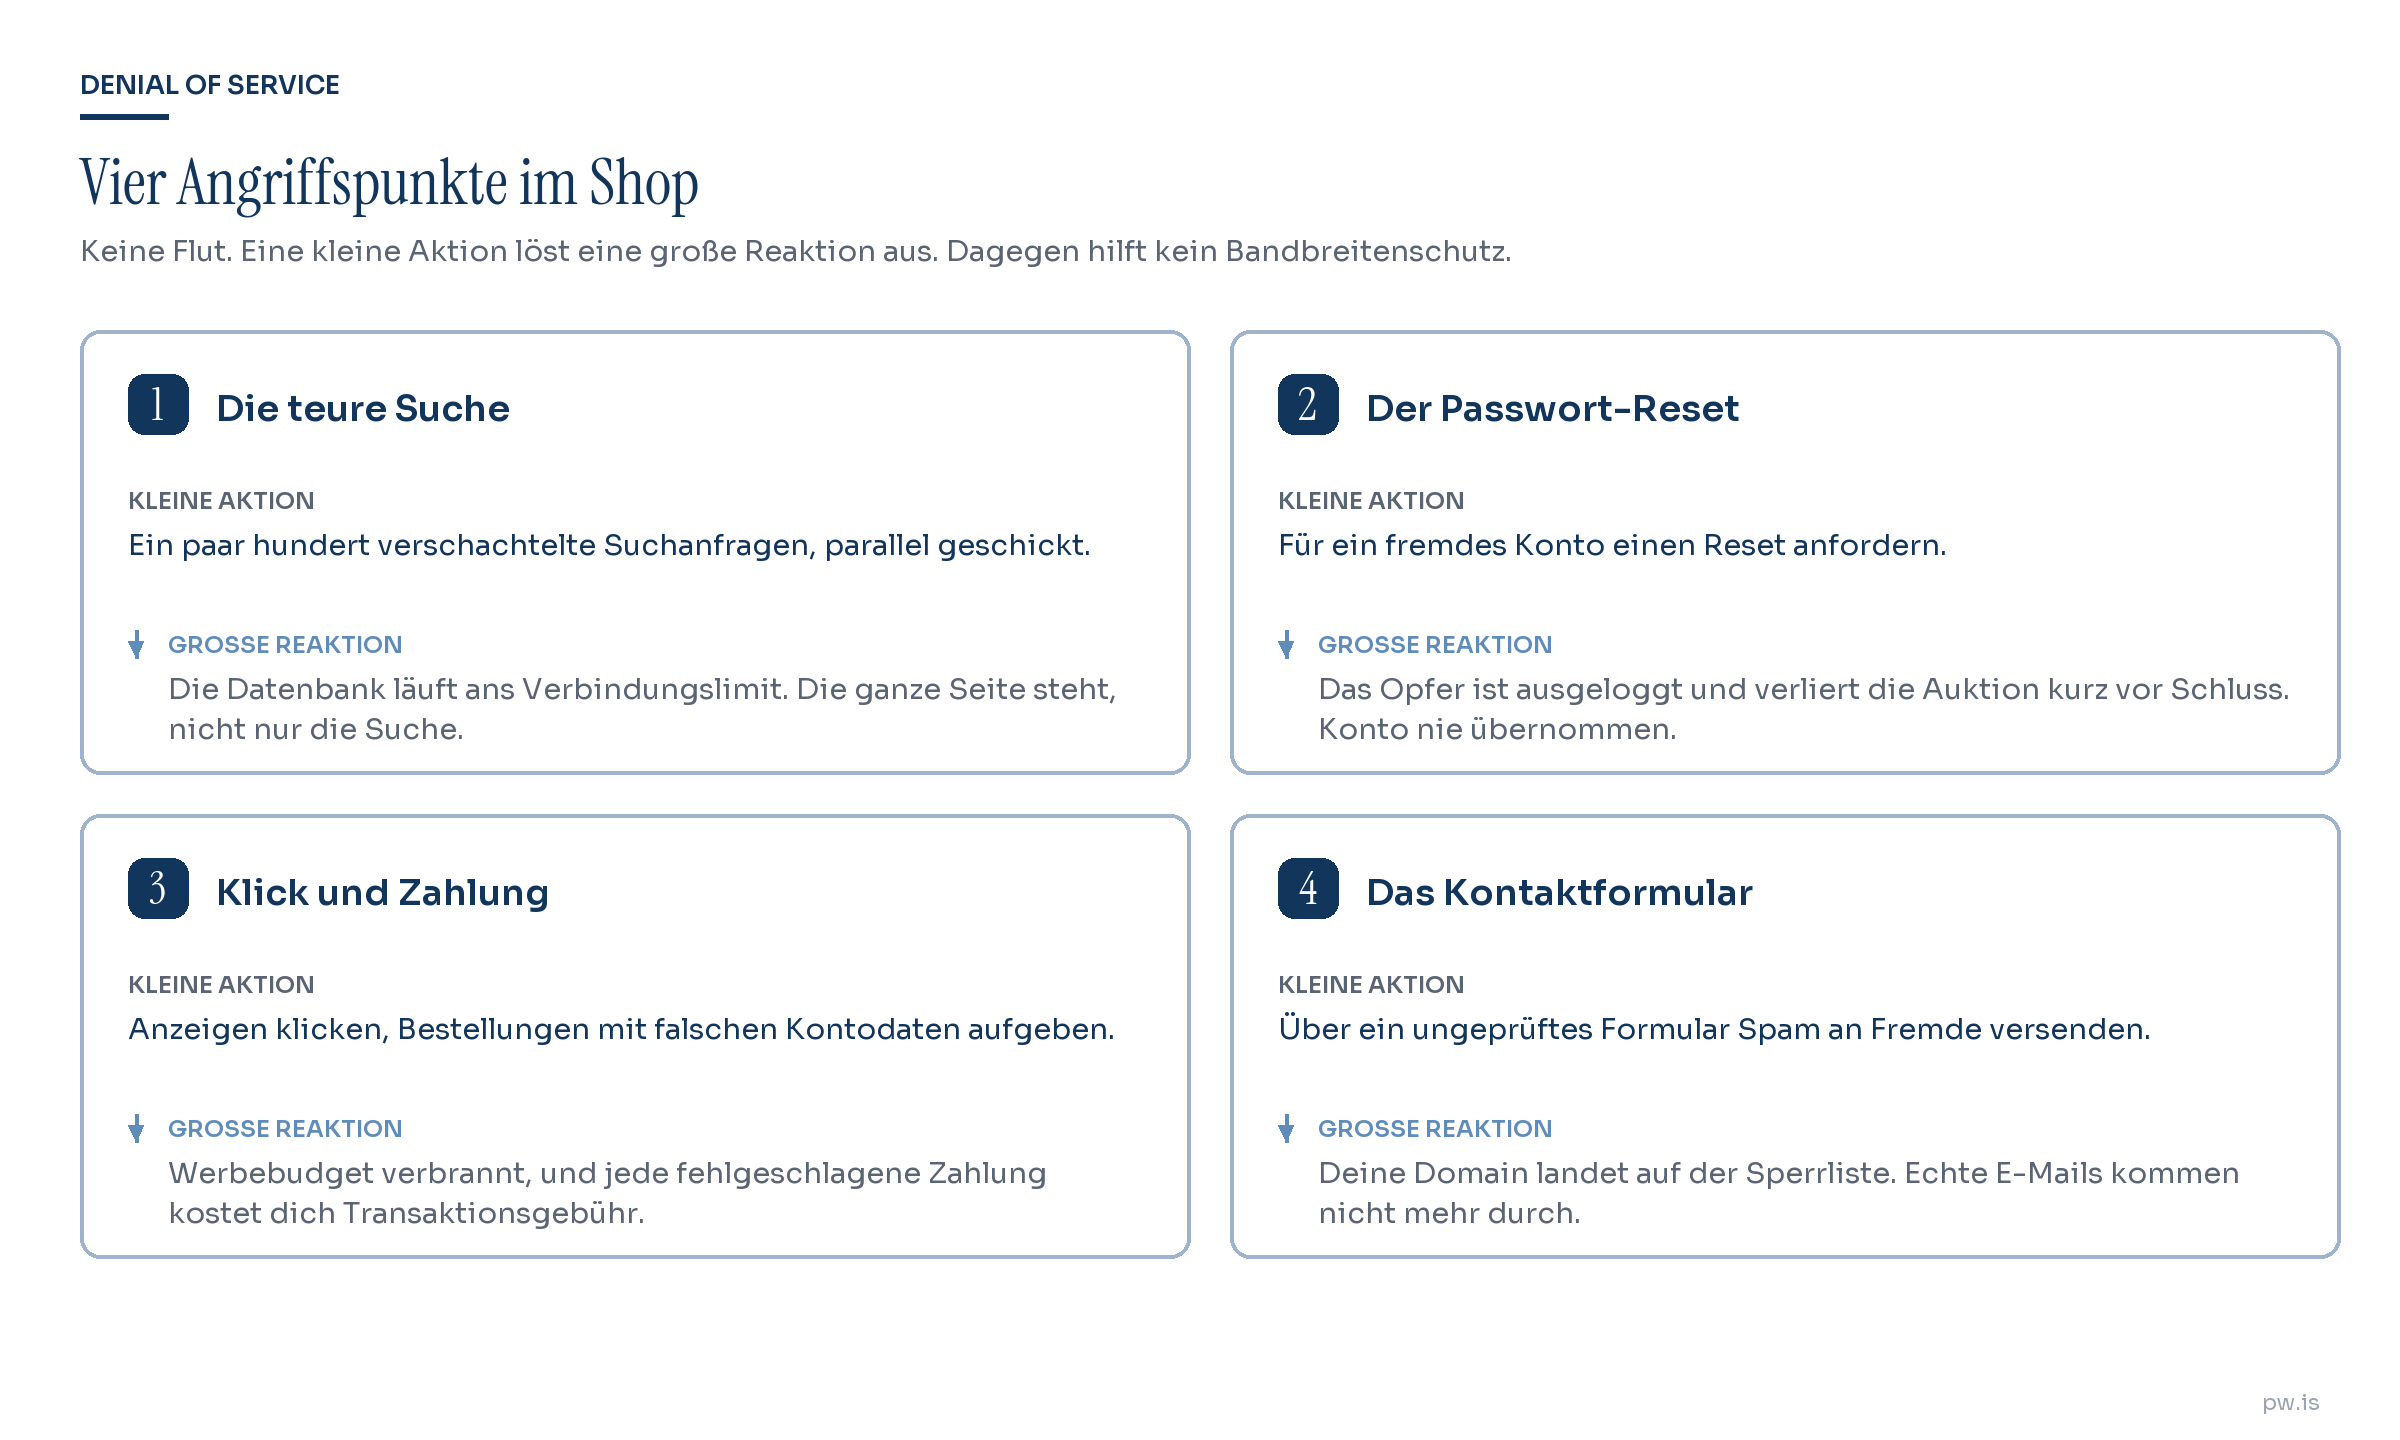
Die teure Suche
Fast jeder Shop hat eine Suchfunktion. Und fast jede Suche reicht die Anfrage an die Datenbank durch. Ein einzelnes Suchwort ist billig. Aber verknüpfe zwei Wörter mit einem UND, und die Datenbank muss jeden Eintrag doppelt prüfen. Häng weitere Bedingungen an, misch die Begriffe zufällig, und selbst ein gutes Caching kann nicht mehr mithalten, weil jede Anfrage neu ist und keine im Zwischenspeicher liegt.
Ein Angreifer braucht dafür keine Flut. Ein paar hundert clever gebaute Suchanfragen, parallel abgeschickt, können deine Datenbank an ihr Verbindungslimit bringen. Ist das erreicht, geht keine neue Verbindung mehr auf, und deine ganze Seite steht, nicht nur die Suche.
Der Passwort-Reset als Waffe
Ein Beispiel, das zeigt, wie harmlos so etwas aussieht. Bei vielen Seiten wird ein Konto gesperrt, sobald jemand ein neues Passwort anfordert, bis die Änderung bestätigt ist. Klingt vernünftig.
Jetzt stell dir eine Auktion vor, kurz vor Schluss. Du willst mit dem letzten Gebot zuschlagen. Bevor du es abschicken kannst, fordere ich für dein Konto einen Passwort-Reset an. Du bist ausgeloggt, dein Passwort geht nicht mehr, du musst erst in dein Postfach, die Mail suchen, ein neues Passwort setzen. In der Zeit ist die Auktion vorbei. Ich habe gewonnen, ohne dein Konto je zu übernehmen. Ich musste es nur für ein paar Minuten aus dem Weg räumen.
Der teure Klick und die geplatzte Zahlung
Es geht noch weiter, direkt ans Geld.
Hast du Werbeanzeigen geschaltet, kann ein Angreifer automatisiert darauf klicken. Nicht um dir zu nützen, sondern um einem Wettbewerber zu schaden, indem er dessen Budget verbrennt, oder um deine Kennzahlen so zu verzerren, dass eine Kampagne unrentabel aussieht. Die typische Klickrate liegt bei wenigen Prozent. Wenn deine plötzlich in die Höhe schießt, schrillen die Alarme bei deinem Werbepartner, und du musst dich für vermeintlichen Betrug rechtfertigen.
Noch teurer wird es bei Zahlungen. Dein Zahlungsdienstleister rechnet meist pro Transaktion ab, auch wenn sie fehlschlägt. Ein Angreifer, der tausende Bestellungen mit falschen Kontodaten aufgibt, löst tausende Prüfungen aus, und jede kostet dich Gebühr. Das ist Denial of Service über deine Bankgebühren. Kein Server geht in die Knie, aber deine Kostenrechnung.
Das Kontaktformular, das deine E-Mails ruiniert
Ein letztes Beispiel, das viele unterschätzen. Ein unsicheres Kontaktformular, das Absender und Empfänger nicht sauber prüft, lässt sich zum Spam-Versand missbrauchen. Der Angreifer schickt über dein Formular Werbung an fremde Adressen. Deine Ressourcen belastet das kaum, die Anfragen sind schnell abgearbeitet. Aber irgendwann landet deine Domain oder deine Server-Adresse auf einer Sperrliste für Spam-Versender.
Und dann kommt der eigentliche Schaden. Ab diesem Moment kommen deine echten E-Mails nicht mehr durch. Bestellbestätigungen, Rechnungen, Versandinfos, Passwort-Mails, alles blockiert. Ein unsicheres Formular legt so deine gesamte Kundenkommunikation lahm.
Was diese Angriffe gemeinsam haben
Keiner davon ist eine Flut. Alle nutzen eine Funktion, die du selbst gebaut hast, und drehen sie gegen dich. Deshalb hilft dagegen kein Netzwerkschutz. Du musst deine eigenen Prozesse kennen und an jeder Stelle fragen: Was passiert, wenn das jemand tausendmal macht? Was, wenn er es mit Absicht kaputt macht?
Das ist dieselbe Haltung, um die es in dieser ganzen Reihe geht. Zerlege deine eigenen Abläufe, bevor es ein Angreifer tut. Genau darum wird es in Teil drei gehen, wenn wir den Blick vom Angriff auf die Prozesse selbst richten.
Was hilft
Ein paar konkrete Hebel gegen die Business-Logik-Variante.
Halte deine Verbindungs-Timeouts so kurz wie möglich, damit niemand Ressourcen endlos blockieren kann. Setze auf Caching, wo es geht, ein Reverse-Proxy für statische Inhalte, ein Zwischenspeicher für häufige Abfragen, ein eigenes Suchsystem für die Suche. Das entlastet die Datenbank und nimmt der teuren Suche ihre Wucht.
Begrenze, wie oft eine einzelne Quelle teure Funktionen auslösen darf. Dieses Rate Limiting ist heute die Standardantwort und gilt genauso für Programmierschnittstellen, die es 2017 in dieser Form noch kaum gab. Eine offene Programmierschnittstelle ohne Begrenzung ist eine Einladung, sie zu überlasten.
Und prüfe jede Funktion, die eine Aktion pro fremder Anfrage auslöst. Kontaktformulare validieren, Passwort-Resets so bauen, dass sie ein Konto nicht sofort sperren, Zahlungsversuche pro Quelle begrenzen.
Zum Mitnehmen
Die gefährlichsten Denial-of-Service-Angriffe brauchen keine Armee von Rechnern. Sie brauchen eine schlecht gebaute Funktion und jemanden, der sie durchdacht hat. Wer nur auf Bandbreite und Netzwerklast schaut, verteidigt die falsche Flanke.
Bis hierher ging es um Angriffe, die von außen kommen. Im nächsten Teil erzähle ich, wie ich selbst ein gut abgesichertes System ausgehebelt habe, eine harmlose Online-Umfrage, und was das über die Grenzen jeder Absicherung verrät.
Weiterführend in dieser Reihe
- Die fünf Dimensionen des Brute-Force-Angriffs
- Die Ignoranz-Falle
- Threat Modeling für den Checkout