Bei einem Sicherheitsvorfall entscheidet selten die Technik darüber, wie gut eine Organisation durchkommt. Es entscheidet, wie die Menschen davor reagieren. Drei Denkweisen helfen mir dabei mehr als ein weiteres Dashboard. Die Stoiker fragen, was man überhaupt beeinflussen kann. Im unendlichen Spiel gibt es keinen Sieger. Und die Modelle VUCA und BANI beschreiben eine Welt, die immer brüchiger wird.
Über Sicherheit wird meist in Produkten gesprochen: eine weitere Firewall, ein weiterer Scanner, das nächste Dashboard. Vieles davon ist nützlich. Im Ernstfall um drei Uhr nachts kommt es trotzdem auf die Leute an, die vor dem Problem sitzen. Entscheidend ist, ob sie sich vorher überlegt haben, wie sie mit so einer Lage umgehen.
Angeregt hat mich ein Essay des CISO Dimitri van Zantvliet, der genau diese drei Denkweisen auf Cyberresilienz überträgt. Er schreibt aus der Sicht der Führungsetage. Ich schaue aus der Werkstatt darauf: als jemand, der eigene Server betreibt, Schwachstellen an Hersteller meldet und morgens Logs liest.
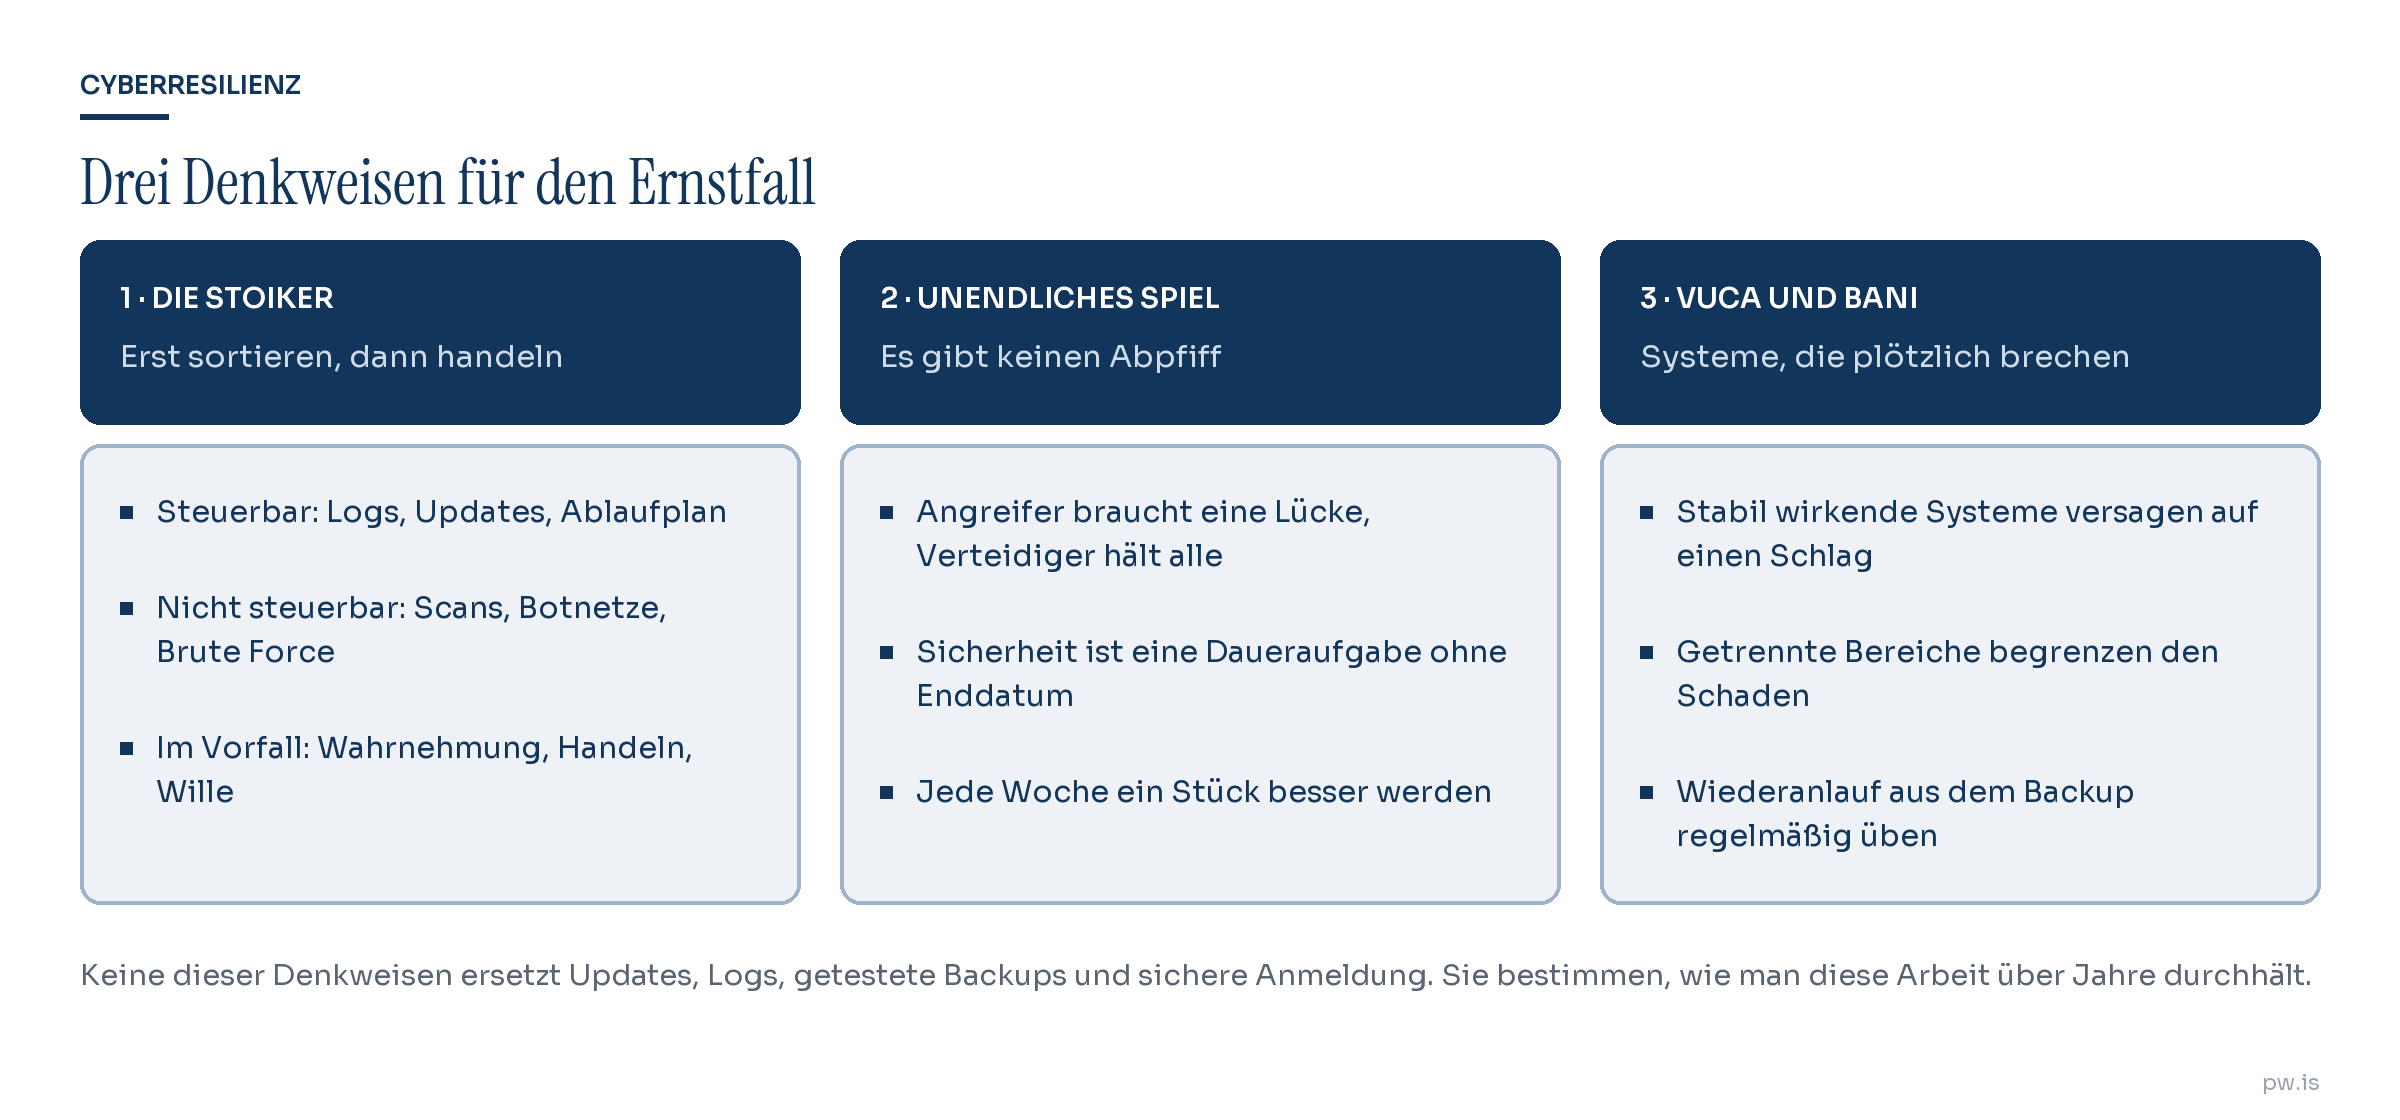
Die Stoiker: erst sortieren, dann handeln
Die Stoiker waren eine Philosophenschule, die Zenon von Kition um 300 vor Christus in Athen gründete. Ihr bekanntester Vertreter lebte gut vierhundert Jahre später: Marc Aurel, römischer Kaiser von 161 bis 180. Seine „Selbstbetrachtungen“ waren nie für Leser gedacht. Es sind Notizen an sich selbst, auf Griechisch, geschrieben in den Feldlagern an der Donau, während er Krieg führte und die Antoninische Pest das Reich heimsuchte.
Den Grundgedanken hat Epiktet, ein anderer Stoiker, am klarsten formuliert: Manches liegt in unserer Hand, das meiste nicht. Wer sich am Zweiten aufreibt, hat für das Erste keine Kraft mehr.
In der Abwehr ist das eine sehr praktische Unterscheidung. Dass mein Webserver rund um die Uhr gescannt wird und Botnetze sekündlich Passwörter durchprobieren, kann ich nicht ändern. Brute Force kommt in fünf verschiedenen Dimensionen, und keine davon hört auf, weil ich mich darüber ärgere. Ändern kann ich, was auf meiner Seite passiert: ob ich protokolliere, ob die Systeme aktuell sind, ob es einen Plan für den Ernstfall gibt.
Mit dieser Brille werden zwei Fehler sichtbar, die mir oft begegnen. Der erste ist, Angreifer über ihre IP-Adresse auszusperren. Die Adresse wechselt in Sekunden, darauf habe ich keinen Einfluss. Auf das Erkennen von Verhalten sehr wohl. Der zweite ist, auf Protokollierung zu verzichten. Die Logs liegen vollständig in meiner Hand. Wer sie nicht führt, gibt ausgerechnet den Teil aus der Hand, den er sicher steuern könnte.
Eines meiner Lieblingsbücher zu diesem Thema ist „The Obstacle Is the Way“ von Ryan Holiday. Holiday baut es auf einem Gedanken aus den Selbstbetrachtungen auf: Was dem Handeln im Weg steht, treibt das Handeln voran, und was im Weg steht, wird zum Weg. Den Umgang mit Hindernissen teilt er in drei Disziplinen, und die passen erstaunlich genau auf einen Sicherheitsvorfall.
Am Anfang steht die Wahrnehmung. Die Lage so sehen, wie sie ist, ohne sie größer oder kleiner zu reden: Was ist betroffen, seit wann, was wissen wir sicher und was vermuten wir nur? Danach kommt das Handeln, Schritt für Schritt und in einer sinnvollen Reihenfolge. Wer in Panik Dienste abschaltet, Daten löscht und Passwörter tauscht, bevor klar ist, was passiert ist, vernichtet oft die Spuren, die er für die Aufklärung braucht. Zuletzt der Wille: hinnehmen, was sich nicht mehr ändern lässt, und trotzdem weiterarbeiten. Daten, die abgeflossen sind, holt niemand zurück. Was jetzt zählt, ist der nächste vernünftige Schritt.
Mit Gleichgültigkeit hat das wenig zu tun. Die Einsicht, nicht alles kontrollieren zu können, ist kein Grund, das nächste Update zu verschieben. Sie hilft nur dabei, die eigene Kraft dort einzusetzen, wo sie etwas bewirkt.
Das unendliche Spiel: es gibt keinen Abpfiff
James Carse, der an der New York University Religionsgeschichte lehrte, hat 1986 zwischen endlichen und unendlichen Spielen unterschieden. Simon Sinek hat die Idee später in die Unternehmenswelt getragen. Endliche Spiele haben feste Regeln, bekannte Gegner und ein Ende, wie eine Schachpartie oder eine Ausschreibung. Am Schluss steht ein Sieger. Ein unendliches Spiel hat wechselnde Regeln und Mitspieler und hört nie auf. Das Ziel ist, weiterspielen zu können.
Sicherheit ist so ein unendliches Spiel, und zwar eines mit ungleichen Bedingungen. Ein Angreifer muss eine einzige Lücke finden. Wer verteidigt, muss alle geschlossen halten, auf jedem System und auf Dauer. Einen Zustand, in dem alles erledigt ist, gibt es nicht. Wer Sicherheit wie ein Projekt mit Enddatum behandelt, hakt es irgendwann ab und wundert sich, dass die Angriffe weitergehen.
Ich empfinde diese Sicht als Entlastung. Wenn es keinen Sieg gibt, muss ich ihm auch nicht hinterherlaufen. Es reicht, jede Woche ein Stück besser zu werden, und das ist ein Ziel, das sich tatsächlich erreichen lässt.
Bei der Arbeit mit Schwachstellen merke ich das ständig. In einer einzigen Runde von Code-Reviews kamen bei neun quelloffenen Projekten fünf echte Funde zusammen. Jede Meldung schließt eine Lücke, und im nächsten Projekt wartet die nächste. Auch mein eigener Webserver gatling, inzwischen mit über 31 Millionen Deployments, ist nie fertig geprüft.
Daraus ergibt sich noch etwas: Allein lässt sich dieses Spiel nicht spielen. Abgestimmte Meldungen an Hersteller, geteilte Erkenntnisse und gemeinsame Abwehr halten das Spielfeld für alle bespielbar. Wer Wissen über Lücken für sich behält, schwächt am Ende auch das eigene Umfeld.
Ein Ziel braucht man trotzdem, auch ohne Ende. Gemeint ist eine Richtung, eine Vorstellung davon, wohin sich die eigene Abwehr in den nächsten Jahren entwickeln soll. Es fehlt nur die Ziellinie, hinter der man sich ausruhen könnte.
VUCA und BANI: Systeme, die plötzlich brechen
VUCA stammt aus dem US-Militär der späten Achtzigerjahre und beschrieb die Welt nach dem Ende des Kalten Kriegs: volatil, unsicher, komplex und mehrdeutig. Der Begriff erklärt, warum Pläne so schnell veralten und warum man zugleich beweglich bleiben und eine klare Richtung halten muss.
2020 hat der Zukunftsforscher Jamais Cascio ein zweites Kürzel vorgeschlagen, BANI: brüchig, ängstlich, nichtlinear und unbegreiflich. Für die IT ist das erste Wort das wichtigste. Brüchig sind Systeme, die jahrelang stabil wirken und dann auf einen Schlag versagen. Als 2024 der Dienst polyfill.io in neue Hände kam, lieferte er plötzlich Schadcode an über hunderttausend Websites aus, die das Skript ungeprüft eingebunden hatten. Keine dieser Seiten hatte vorher ein erkennbares Problem. Sie teilten nur dieselbe Abhängigkeit.
Künstliche Intelligenz verstärkt diese Entwicklung. Angriffe werden billiger und sprachlich glaubwürdiger, wenn ein Sprachmodell sie schreibt, und automatisierte Zugriffe erreichen Mengen, bei denen ein einzelner Onlineshop in einer Woche fast 1,8 Millionen Anfragen von KI-Bots abbekommt.
Aus beiden Modellen ziehe ich denselben Schluss: Irgendwann bricht etwas, offen ist nur, wie weit der Schaden reicht. Jede Lücke verhindern kann ich nicht. Ich kann aber dafür sorgen, dass ein einzelner Fehler nicht alles mitreißt, durch getrennte Bereiche, durch wenige und bekannte Abhängigkeiten und durch einen geübten Wiederanlauf. Ein Backup hilft nur, wenn es sich zurückspielen lässt, und das weiß man erst, wenn man es ausprobiert hat.
VUCA und BANI selbst lösen dabei kein einziges Problem. Sie geben einem Zustand einen Namen. Nützlich werden sie, wenn man mit ihnen die eigene Infrastruktur gezielt nach solchen Bruchstellen absucht.
Was bleibt
Keine dieser Denkweisen ersetzt die eigentliche Arbeit. Updates einspielen, Logs führen, Backups testen, Anmeldungen absichern: Das bleibt Pflicht. Was die drei beitragen, ist eine Haltung zu dieser Arbeit, und die entscheidet mit darüber, ob man sie über Jahre gelassen durchhält oder sich an einem Sieg aufreibt, den es nicht gibt.
Für meinen Alltag heißt das:
- Erst klären, was ich beeinflussen kann, und dort die Kraft einsetzen, denn Ärger über Botnetze schließt keine einzige Lücke.
- Bei einem Vorfall zuerst die Lage erfassen, dann der Reihe nach handeln, damit keine Spuren verloren gehen, die man für die Aufklärung braucht.
- Sicherheit als Daueraufgabe planen, ohne Enddatum, weil die Angriffe nach einem abgeschlossenen Projekt einfach weitergehen.
- Davon ausgehen, dass etwas bricht, und das Netz vorher in getrennte Bereiche teilen, weil ein Einbruch dann auf einen Teil beschränkt bleibt.
Im Grunde ist das die Haltung, die ich Reverse Engineering als Haltung nenne: genau hinsehen, verstehen, ruhig bleiben, weitermachen. Dass Marc Aurel sie schon im Feldlager aufgeschrieben hat, spricht eher für sie.
Weiterlesen: Reverse Engineering als Haltung · Die Ignoranz-Falle · Warum IP-Adressen sperren dir nichts bringt · Wenn der Angreifer ein LLM ist · Reihenweise gemeldet: eine Runde Open-Source-Reviews