Ein Hack, vier Paper und eine offene Frage: Kann eine Kammer KI-Dienste anbieten, ohne neue Zugangsdaten zu schaffen, die niemand auf der Liste hat?
Am 12. Juni 2026 legt jemand auf einem Server, den ich betreue, einen Zugangsschlüssel an. Er heißt „sentinel“ und sitzt im Konto des obersten Administrators einer WordPress-Installation. Gefunden haben wir ihn 88 Tage später, am 8. September. Bis dahin hatten wir zwei Generationen Schadcode entfernt, falsche Admin-Konten gelöscht und jedes Passwort und jeden kryptografischen Salt getauscht. Der Schlüssel funktionierte trotzdem.
Bis wir ihn am 29. September widerrufen hatten, veröffentlichte er rund 370 Casino- und Wettartikel in sieben Sprachen, alle mit Links auf eine Wegwerf-Domain unter .top. Wie die Angreifer ursprünglich hereingekommen sind, wissen wir bis heute nicht. Die Logs reichten nur 52 Tage zurück.
Die ganze Forensik steht hier: Vier Server, ein Hack und die Leute davor. In diesem Beitrag geht es um etwas anderes, nämlich darum, was dieser Fall mit Vertrauen, mit Industrie- und Handelskammern und mit KI zu tun hat.
Der Rahmen
Am 19. und 20. November findet die International Conference on Business and Integral Security (IBIS) 2026 der Swiss School of Business and Management in Genf statt, online über Zoom. Das Thema lautet „Energy Security and Global Stability: Strategic Leadership in an Era of Disruption“. Ich habe dort 15 Minuten unter dem Titel „Trust as the Asset at Risk“.
Meine These: Der Hack ist nicht in erster Linie ein technisches Versagen. Jede Stelle daran ist eine wirtschaftliche Entscheidung. Was eine Domain kostet. Was eine gestohlene Zugangsberechtigung wert ist. Wie viel eine Organisation in Erkennung steckt. Wie billig ein falsches Kundenkonto ist.
Warum eine Kammer
In Deutschland gibt es 79 Industrie- und Handelskammern. Meine Forschung schaut auf eine mittelgroße davon: rund 51.000 Mitgliedsunternehmen, 99,7 Prozent davon KMU.
Eine Kammer kann ihre Mitglieder nicht verlieren, die Mitgliedschaft ist gesetzlich geregelt. Ihr Vertrauen kann sie sehr wohl verlieren. Seit NIS2 in Deutschland gilt, haben die meisten Mitgliedsunternehmen neue Pflichten bei Cybersicherheit und Meldewegen, und viele fragen zuerst ihre Kammer. Damit wird die Kammer zu einem kritischen Knoten im Sicherheitsgefüge ihrer Mitglieder, ob sie die formalen KRITIS-Schwellen erreicht oder nicht.
Wichtig, damit kein falscher Eindruck entsteht: Der gehackte Server gehört nicht zu dieser Kammer. Der Vorfall zeigt Muster, er ist kein Beleg über eine bestimmte Organisation.
Ein Vorfall, vier Ebenen
Der Vortrag legt den Hack über vier Paper, die ich beim Global Journal of Business and Integral Security eingereicht habe. Drei davon sind inzwischen erschienen, das vierte noch nicht.
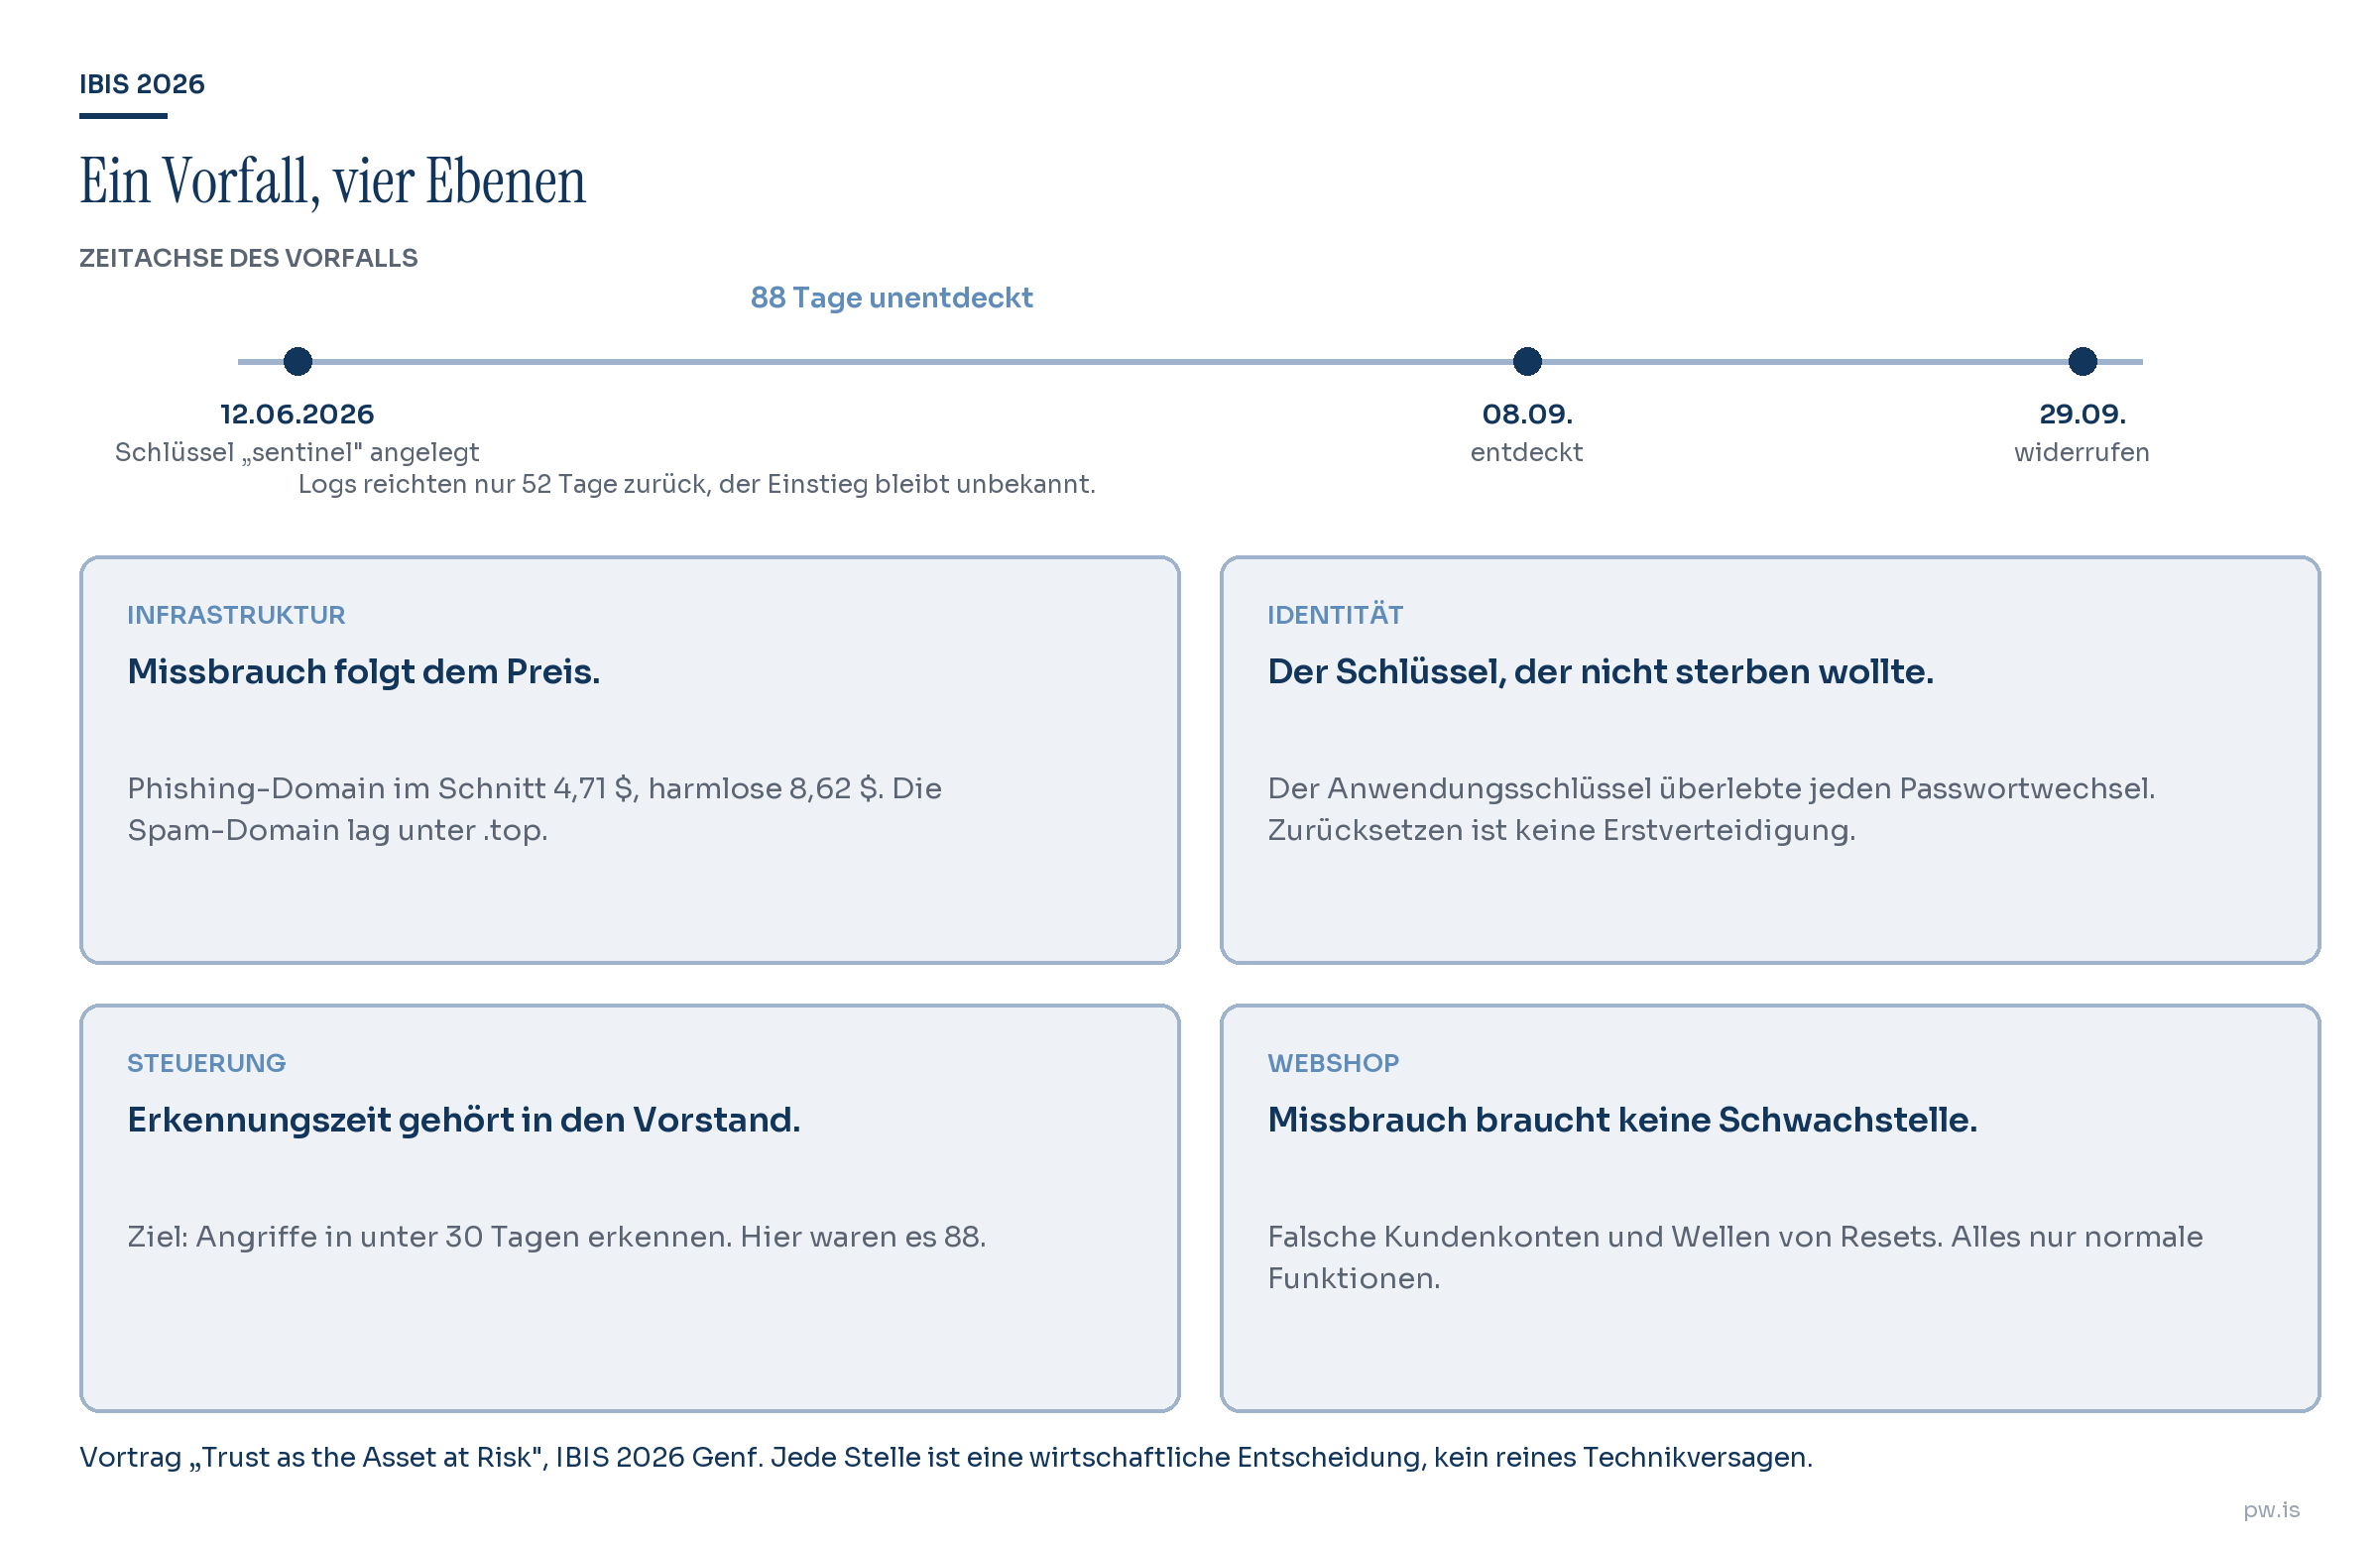
Infrastruktur: Missbrauch folgt dem Preis. Eine Phishing-Domain kostet bei der Registrierung im Schnitt 4,71 Dollar, eine harmlose 8,62 Dollar. Jeder Dollar Preissenkung geht mit geschätzt 49 Prozent mehr bösartigen Registrierungen einher. Das ist ein Zusammenhang, kein Kausalbeweis, aber ein deutlicher. 2025 wurden 19,5 Millionen Domains für Angriffe genutzt, mehr als doppelt so viele wie im Vorjahr. Gegen die Registry von .top hat die ICANN 2025 eine Abmahnung ausgesprochen. Unsere Spam-Domain lag genau dort.
Identität: Der Schlüssel, der nicht sterben wollte. Im ersten Halbjahr 2025 wurden rund 1,8 Milliarden Zugangsdaten gestohlen. Zwischen Infektion und Verkauf liegen oft 48 Stunden oder weniger. Die Marktplätze dafür haben Preisstaffeln, Bewertungssysteme und weichen nach einer Zerschlagung schnell aus. Operation Cookie Monster hat 2023 den Genesis Market gestört, die Gesamtkapazität ist trotzdem nicht gesunken. Im Kleinen haben wir dasselbe gesehen: Als wir das Hosting-Netz sperrten, kam der Verkehr binnen Stunden über Tor und dann über private Proxy-Anschlüsse. Und der Anwendungsschlüssel überlebte jeden Passwortwechsel. Die Lehre daraus: Passwörter zurückzusetzen ist keine Erstverteidigung.
Steuerung: Erkennungszeit gehört in den Vorstand. Deutsche Unternehmen haben 2025 durch Cyberangriffe 202,4 Milliarden Euro verloren. Ransomware steckte in 88 Prozent der Vorfälle bei KMU, über alle Unternehmen hinweg in 44 Prozent. Mein drittes Paper schlägt deshalb ein Rahmenwerk mit drei Risikostufen, fünf Mindestkontrollen und Kennzahlen für die Geschäftsführung vor. Eine davon: Angriffe in weniger als 30 Tagen erkennen, auch in der niedrigsten Stufe. Wir haben 88 gebraucht.
Webshop: Missbrauch braucht keine Schwachstelle. Auf einem zweiten Server, einem Onlineshop, legte eine Kampagne falsche Kundenkonten an, platzierte Bestellungen mit dem Vermerk „authorized pentest“ und löste Wellen von Passwort-Resets gegen Admin-Konten aus. Nichts davon ist ein Einbruch, alles nutzt normale Funktionen. Zwei bis fünf solche Kunden pro hundert können die Nettomarge eines Kundensegments auffressen. Geholfen haben einfache Mittel: Sperrlisten, gehärtete Endpunkte und ein Limit für Passwort-Resets. Kein Admin-Login und kein Reset ist durchgegangen.
Was öffentliche Daten zeigen
Im Vortrag gibt es eine kurze Live-Demonstration. Sie zeigt, wie man verwundbare Infrastruktur in großem Maßstab aus öffentlichen Daten findet: DNS- und Mail-Einträge, TLS-Konfiguration, die Kennung des Content-Management-Systems, offene Dienste, Impressumsangaben. Das ist passive Aufklärung, ohne Login-Versuche und ohne Ausnutzung von Lücken. Gezeigt werden nur Ziele, deren Inhaber schriftlich zugestimmt haben, mit vereinbartem Umfang und Zeitfenster und im Rahmen der §§ 202a bis 202c StGB.
Der Punkt dahinter: Dieselbe Methode, die einem Angreifer ein leichtes Ziel zeigt, zeigt einer Kammer, wo ihre Mitglieder schwach aufgestellt sind. Der Unterschied liegt in Einwilligung und Zweck, nicht in der Technik.
Meine laufende DBA-Forschung
Damit bin ich bei meiner Doktorarbeit (DBA) an der SSBM. Sie fragt, ob KI-gestützte Mitgliederdienste die Kontaktqualität, die Transparenz und das Vertrauen in eine Kammer stärken können. Gemeint sind Sprachmodelle, die über das Model Context Protocol (MCP) an die Mitgliederdatenbank angebunden sind. Drei Fragen stehen im Mittelpunkt:
- Wie bindet man ein Sprachmodell über MCP an eine Mitgliederdatenbank an, und was braucht es dafür technisch und organisatorisch?
- Wie weit sind die 79 Kammern bei KI, und sehen Hauptgeschäftsführungen und Chief Digital Officers das gleich?
- Wie hängen Kontaktqualität, Vertrauen, Transparenz und Zufriedenheit der Mitglieder zusammen, und welche Rolle spielt die Haltung zu KI?
Methodisch kombiniere ich eine Vollerhebung bei allen 79 Kammern, eine Mitgliederbefragung mit mindestens 300 Antworten, 30 Interviews und einen MCP-Prototyp als eingebettete Fallstudie. Die Arbeit steht noch am Anfang, im Stadium des Forschungsplans. Daten gibt es noch keine, Ergebnisse also auch nicht.
Warum der Hack trotzdem dazugehört: Jede KI-Anbindung schafft neue Schlüssel, Tokens und Schnittstellen. Die Scanner auf den gehackten Servern haben schon danach gesucht. Sie fragten Dateien namens .env.anthropic und claude_desktop_config ab, also genau die Stellen, an denen Zugangsdaten für KI-Dienste liegen.
Fünf Thesen
Aus den vier Papern und dem Vorfall leite ich fünf Thesen für KI-Dienste einer Kammer ab. Es sind Thesen, keine Befunde.
- These 1: Zugangsdaten, die bleiben. Jeder Schlüssel, den eine KI-Anbindung anlegt, ob API-Key, MCP-Token oder Dienstkonto, braucht ein Inventar, einen engen Zuschnitt, ein Ablaufdatum und einen getesteten Weg, ihn zu widerrufen.
- These 2: Erkennungszeit. KI-Dienste bekommen dieselben Erkennungsziele wie andere kritische Systeme. Zu jedem Werkzeugaufruf wird protokolliert, wer dahintersteht, und die Logs reichen lang genug zurück, um einen Einstiegspunkt zu rekonstruieren.
- These 3: Missbrauch normaler Funktionen. Ein Sprachmodell über Mitgliederdaten lässt sich mit harmlos wirkenden Fragen missbrauchen. Dagegen helfen Kontingente pro Mitglied, Ratenlimits und ein Blick auf Auffälligkeiten.
- These 4: Echte Kanäle. Verwechselbare Domains sind billig. Domain-Überwachung und E-Mail-Authentifizierung gehören deshalb zum Dienst selbst, nicht in die IT-Ecke.
- These 5: Gefühlte Sicherheit als Voraussetzung für Vertrauen. Ein Kandidat für die Mitgliederbefragung, noch nicht geprüft.
Zum Mitnehmen
Die Angreifer haben keine KI benutzt. Sie haben einen Schlüssel benutzt, den niemand auf der Liste hatte. Mit genau dieser Frage gehe ich in die Forschung: Kann eine Kammer KI-Dienste anbieten, ohne noch mehr Schlüssel zu schaffen, die niemand auf der Liste hat?
Wenn du in einer Kammer, einem Verband oder einem Unternehmen gerade selbst KI an Kundendaten anbindest, fang mit der Liste an, nicht mit dem Modell.
Zur Studie
Der Vortrag stützt sich auf vier Paper für das Global Journal of Business and Integral Security. Drei sind am 2. November 2026 erschienen und frei zugänglich, eines ist noch unveröffentlicht:
- A Structured Review of Internet Domain Research: Registration, Market, Security, and Law. Zusammengefasst in Billige Domains sind der Grund, warum das Netz so unsicher ist
- The Underground Identity Economy (noch unveröffentlicht)
- Cybercrime as a Systemic Business Risk: Organizational Exposure, Economic Consequences, and a Strategic Resilience Framework for the Mid-Market. Zusammengefasst in Cyberkriminalität ist ein Geschäftsrisiko, kein IT-Problem
- Behavioural Threats to SME Webshops Under EU Law. Zusammengefasst in Die fünf Kunden, die deine Marge auffressen
Mehr zur Konferenz: IBIS 2026 bei der SSBM.