Seit dem 1. September 2025 muss jedes Unternehmen, das VS-NfD auf IT verarbeitet, die Sicherheit seiner Systeme selbst bestätigen. Was in dieser Erklärung steht, wer sie unterschreibt und wo die Fallstricke liegen.
*Teil 2 von 6 der Serie „VS-NfD für Unternehmen\“. Die Übersicht aller Teile findest du am Ende des Artikels.*
„Selbstakkreditierung“ klingt nach einem Formular, das man ausfüllt und abheftet. In der Praxis ist es etwas anderes: eine schriftliche Erklärung, mit der eine Person im Unternehmen gegenüber der eigenen Geschäftsleitung bestätigt, dass die IT alle Anforderungen aus Teil 3 des VS-NfD-Merkblatts erfüllt. Diese Erklärung kann der Auftraggeber jederzeit sehen wollen. Und das Wirtschaftsministerium auch.
Wer sie unterschreibt, ohne die Anforderungen zu kennen, hat ein Problem. Wer sie gar nicht hat, auch.
Was sich 2025 geändert hat
Die Anforderungen an IT für VS-NfD sind nicht neu. Neu ist, dass ihre Umsetzung seit der Merkblattfassung von 2023 dokumentiert und bestätigt werden muss. Das Merkblatt trat am 1. September 2023 in Kraft und gab den Unternehmen zwei Jahre Übergangszeit. Seit dem 1. September 2025 muss die Selbstakkreditierung vorliegen. Eine gute rechtliche Einordnung dazu hat Taylor Wessing veröffentlicht.
Akkreditierung heißt hier nicht, dass eine Behörde dein System prüft und abnimmt. Das Wort „selbst“ ist ernst gemeint. Das Unternehmen prüft sich selbst und steht dafür ein. Das ist bequem, weil kein Prüfer kommt. Und es ist unbequem, weil niemand dir sagt, ob du es richtig gemacht hast, bis jemand nachfragt.
Wer bestätigt wem was
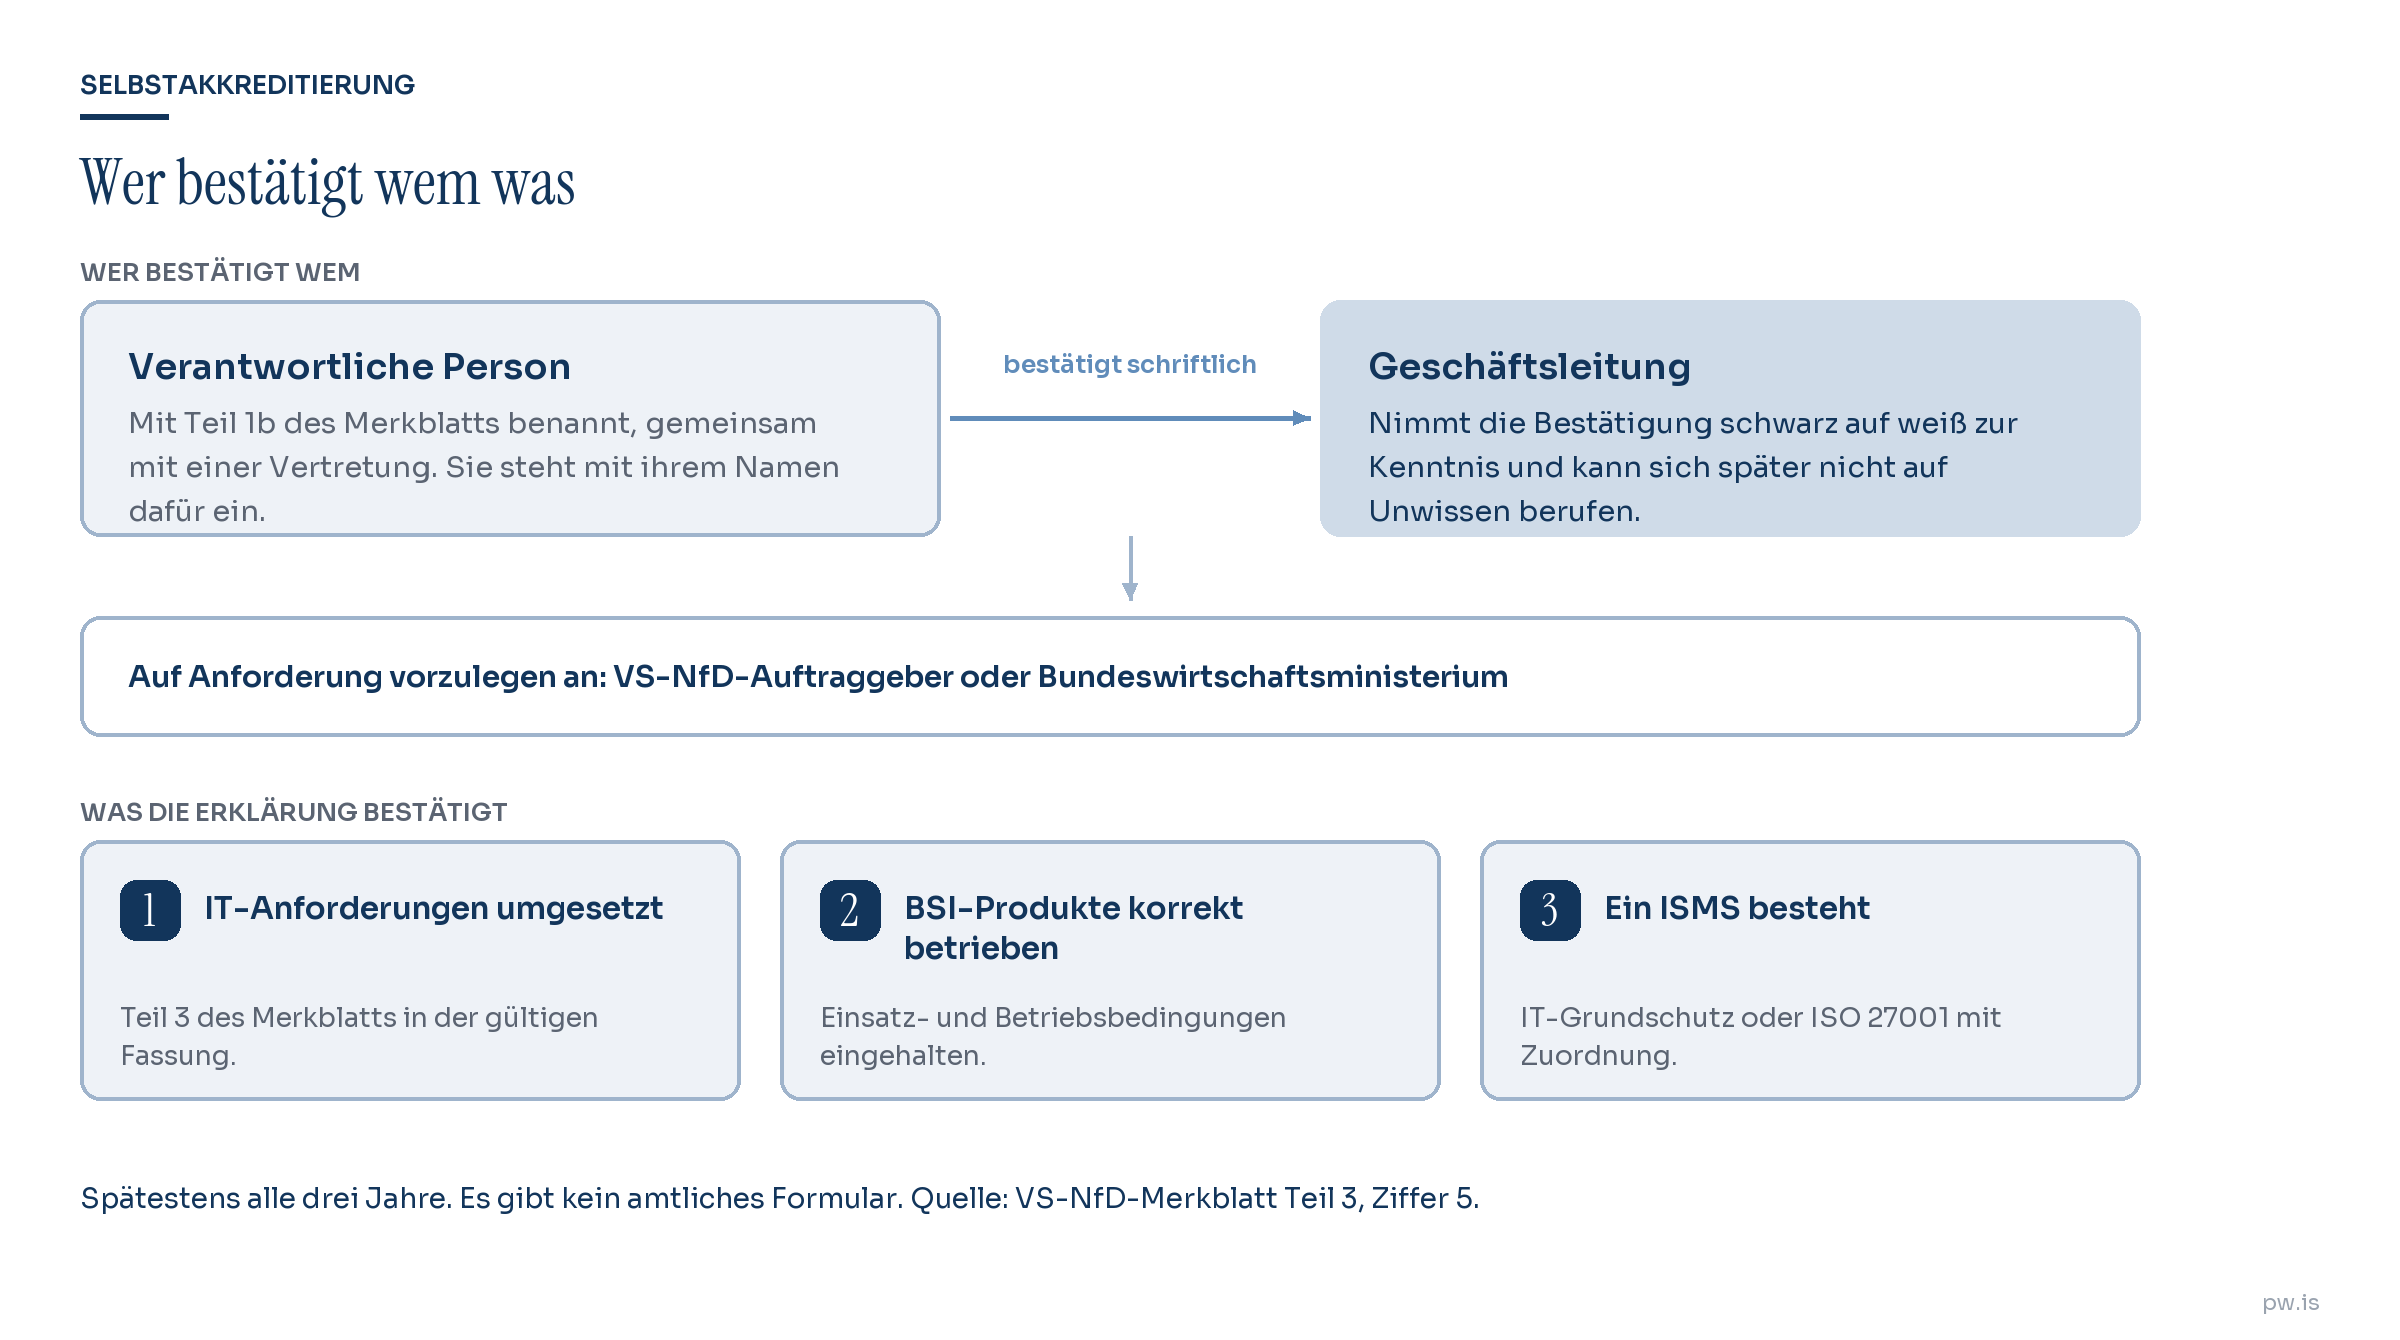
Das Merkblatt regelt die Selbstakkreditierung in Teil 3, Ziffer 5. Die Kurzfassung:
- Wer: die für VS-NfD verantwortliche Person im Unternehmen. Sie wird mit Teil 1b des Merkblatts benannt, gemeinsam mit einer Vertretung.
- Wem: der Geschäftsleitung, schriftlich.
- Wann: spätestens alle drei Jahre. Bei größeren Änderungen an der IT ist es sinnvoll, nicht bis zum Fristende zu warten.
- Auf Anforderung an: den VS-NfD-Auftraggeber oder das Bundeswirtschaftsministerium.
Die Konstruktion ist bewusst gewählt. Die Geschäftsleitung kann sich später nicht darauf berufen, von nichts gewusst zu haben. Sie hat die Bestätigung schwarz auf weiß bekommen. Und die verantwortliche Person kann nicht einfach unterschreiben, was die Geschäftsleitung hören will, denn sie steht mit ihrem Namen dafür.
Was in der Erklärung stehen muss
Das Merkblatt nennt drei Punkte, die das Unternehmen in der Selbstakkreditierung erklärt:
1. Die IT-Anforderungen des Merkblatts in der jeweils gültigen Fassung sind umgesetzt. 2. Soweit IT-Sicherheitsprodukte mit BSI-Zulassung im Einsatz sind, werden deren Einsatz- und Betriebsbedingungen eingehalten. 3. Es gibt ein Informationssicherheitsmanagementsystem, kurz ISMS.
Für den dritten Punkt lässt das Merkblatt drei Wege zu:
- IT-Grundschutz des BSI mit Informationssicherheitskonzept, Grundschutz-Check, Risikoanalyse und Umsetzungsplanung
- eine ISO-27001-Zertifizierung auf Basis von IT-Grundschutz
- eine ISO-27001-Zertifizierung auf anderer Grundlage plus einer Differenzanalyse zum IT-Grundschutz, aus der hervorgeht, dass das Sicherheitsniveau mindestens gleichwertig ist
Wer schon ein ISO-27001-Zertifikat hat, ist also nicht fertig. Die Zuordnungstabelle zum Grundschutz fehlt in den meisten Unternehmen, weil sie für die Zertifizierung nicht nötig war.
Der Widerspruch beim Einzelplatz
Hier wird es spannend, und hier lohnt sich genaues Lesen. Das Merkblatt kennt drei Ausprägungen von IT für VS-NfD:
| Ausprägung | IT-Grundschutz nach Merkblatt Teil 3 Ziff. 2 |
|---|---|
| Einzelplatz-PC ohne Netzverbindung | ausdrücklich nicht erforderlich |
| Verbund ohne Verbindung zu anderen Netzen | nur bei standortübergreifendem Verbund, dann Basisanforderungen |
| VS-NfD-Netz mit Verbindung zu anderen Netzen | erforderlich, Basis- und Standardanforderungen |
Gleichzeitig verlangt die Selbstakkreditierung in Ziffer 5 die Etablierung eines ISMS über einen der drei Wege oben. Für den isolierten Einzelplatz-PC passt das nicht zusammen. Ziffer 2 sagt, Grundschutz sei nicht nötig. Ziffer 5 verlangt ein ISMS, das auf Grundschutz aufbaut oder mit ihm abgeglichen ist.
Meine Lesart: Der Einzelplatz soll bewusst die einfache Variante für kleine Unternehmen sein. Die Anforderungen aus Ziffer 2.1.1 sind dort abschließend. Ich würde mich darauf aber nicht allein verlassen. Kläre die Frage schriftlich mit deinem Auftraggeber, bevor du die Erklärung unterschreibst, und lege seine Antwort zur Selbstakkreditierung. Das kostet eine E-Mail und schließt eine Lücke, die sonst bei der ersten Nachfrage aufgeht.
Die Freigabe vor der ersten Nutzung
Die Selbstakkreditierung ist der Abschluss. Davor steht eine Pflicht, die oft übersehen wird: Jedes IT-System, auf dem VS-NfD verarbeitet werden, muss vor der ersten Nutzung von der verantwortlichen Person freigegeben werden. Dasselbe gilt für die Räume, in denen damit gearbeitet wird.
Das heißt praktisch: Es gibt eine Liste der freigegebenen Geräte und Arbeitsbereiche, mit Datum und Unterschrift. Ein neuer Laptop für das Projektteam wird nicht einfach ausgepackt und eingerichtet, sondern erst freigegeben. Und private Geräte, private Software und private Datenträger sind ausgeschlossen. Ohne Ausnahme.
Was passiert, wenn sie fehlt
Das Merkblatt selbst kennt keine Bußgelder. Die Folgen ergeben sich aus dem Vertrag und aus dem Strafrecht.
Vertraglich hat sich das Unternehmen verpflichtet, alle Teile des Merkblatts einzuhalten. Der Auftraggeber hat Kontrollrechte und kann sich über die Einhaltung vergewissern. Fehlt die Selbstakkreditierung, liegt ein Vertragsverstoß vor. Was daraus folgt, hängt vom Vertrag ab, im ungünstigsten Fall bis zur Kündigung und zum Ausschluss von künftigen Vergaben.
Strafrechtlich verweist das Merkblatt auf die Paragrafen 93 bis 99, 203 Absatz 2 und 353b des Strafgesetzbuchs. Das betrifft Personen, die VS-NfD unbefugt offenbaren. Eine fehlende Selbstakkreditierung allein ist kein Straftatbestand. Wenn aber wegen schlecht gesicherter IT tatsächlich VS-NfD abfließen, wird die Frage nach der Verantwortung sehr schnell sehr konkret.
Und es gibt eine dritte Folge, die in der Praxis vielleicht die wichtigste ist: Ausschreibungen. Ein Auftraggeber, der VS-NfD herausgeben muss, hat ein Interesse daran, schon vor dem Zuschlag zu wissen, ob ein Bieter damit umgehen kann. Wer dann eine aktuelle Selbstakkreditierung vorlegen kann, steht besser da als jemand, der erst nach dem Zuschlag anfängt.
Wer die verantwortliche Person sein sollte
Das Merkblatt schreibt keine Qualifikation vor. Die Person muss aber einiges können: Mitarbeitende belehren, die IT-Anforderungen beurteilen, Systeme und Räume freigeben, die Einhaltung kontrollieren und im Ernstfall Verluste unverzüglich an den Auftraggeber melden.
In kleinen Unternehmen ist das oft die Geschäftsführung selbst. Das ist rechtlich möglich, aber unglücklich, weil sie dann sich selbst die Umsetzung bestätigt. Besser ist eine Person aus der IT oder dem Qualitätsmanagement, die nah genug an der Technik ist und weit genug weg von der Projektleitung, um auch einmal nein sagen zu können. Eine Vertretung braucht es ohnehin, weil Urlaub und Krankheit die Pflichten nicht aussetzen.
Was ich nicht empfehle: einen externen IT-Dienstleister zur verantwortlichen Person zu machen. Das Merkblatt verlangt außerdem, dass die IT-Administration für VS-NfD grundsätzlich durch eigenes Personal erfolgt. Dazu mehr in Teil 5.
Wie die Erklärung aussehen kann
Es gibt kein amtliches Formular. Eine brauchbare Selbstakkreditierung hat aus meiner Sicht diese Bestandteile:
- Bezug auf das Merkblatt mit Fassung und Datum
- die betroffenen VS-NfD-Aufträge
- die gewählte Ausprägung der IT und die Liste der freigegebenen Systeme und Räume
- die eingesetzten BSI-zugelassenen Produkte mit Zulassungsnummer und dem Hinweis, dass die Einsatz- und Betriebsbedingungen umgesetzt sind
- den gewählten ISMS-Weg mit Verweis auf Sicherheitskonzept oder Zertifikat
- offene Punkte mit Termin, falls es welche gibt
- Datum, Unterschrift der verantwortlichen Person, Kenntnisnahme durch die Geschäftsleitung
- das Datum der nächsten Bestätigung
Offene Punkte gehören ehrlich hinein. Eine Erklärung, die vollständige Umsetzung behauptet, obwohl der Aktenvernichter noch bestellt ist, ist schlechter als eine, die das offen benennt und einen Termin nennt.
Nächste Woche geht es um den Teil, der ohne Technik auskommt und trotzdem die meisten Fehler produziert: Organisation, Räume und Menschen.
Alle Teile der Serie
1. Was VS-NfD ist und warum es dich betrifft 2. Die Selbstakkreditierung: wer was bestätigt (dieser Artikel) 3. Organisation, Räume, Menschen 4. Die IT, Variante A: der isolierte Arbeitsplatz 5. Die IT, Variante B: VS-NfD im Netzwerk 6. In 30 Tagen zur Selbstakkreditierung, mit Checkliste