Ein Smartphone weiß mehr über seinen Besitzer als jedes andere Gerät: wo er war, mit wem er gesprochen hat, wann er schläft. Bevor wir in dieser Serie Werkzeuge auspacken, geht es um die Grundlagen: welche Arten der Auswertung es gibt, warum der Sperrzustand so viel ausmacht, und wo die rechtliche Grenze verläuft.
*Teil 1 von 12 der Serie „Mobile Forensik“. Die Übersicht aller Teile findest du am Ende des Artikels.*
Rechtlicher Hinweis: Dieser Artikel ist keine Rechtsberatung. Ein Smartphone auszuwerten, ist einer der tiefsten Eingriffe in die Privatsphäre, die es gibt. Wer auf fremde Daten zugreift, die gegen unberechtigten Zugang besonders gesichert sind, macht sich nach § 202a StGB strafbar. Das gilt auch für Arbeitgeber und für Partner. Für Dienstgeräte gelten zusätzlich die DSGVO und die Mitbestimmung des Betriebsrats. Durchsuchung und Beschlagnahme nach der Strafprozessordnung dürfen nur Behörden anordnen. Alle praktischen Beispiele in dieser Serie stammen von meinen eigenen Geräten.
Als ich für diese Serie das erste Backup meines Zweit-iPhones ausgewertet habe, standen nach gut sieben Minuten über 450 Telefonate, knapp tausend Fotos mit Ortsangabe, meine Herzfrequenz der letzten Monate und jedes WLAN, in dem das Gerät je war, in einem übersichtlichen Bericht im Browser. Kein Hacking, kein Spezialgerät, nur ein Kabel, freie Software und der Gerätecode.
Genau darum geht es in dieser Serie. Mobile Forensik klingt nach Polizeilabor und Koffern voller Spezialhardware. Ein großer Teil davon geht aber mit freien Werkzeugen, am eigenen Gerät, ohne Jailbreak und ohne Root. Für Unternehmen ist das aus drei Gründen relevant:
- Vorfälle: Ein Diensttelefon verhält sich seltsam, ein Mitarbeiter meldet verdächtige Nachrichten, eine Führungskraft fürchtet, abgehört zu werden. Dann willst du wissen, was du selbst prüfen kannst und wann du Fachleute brauchst.
- Verlust und Diebstahl: Wer ein Firmenhandy verliert, sollte wissen, was ein Finder oder Dieb damit anfangen kann.
- Schutz: Wer versteht, wie Forensik funktioniert, weiß auch, wie man sich dagegen schützt. Auf Reisen, an Grenzen und gegenüber Spionagesoftware.
Was auf einem Smartphone steckt
Bevor es um Methoden geht, lohnt sich ein Blick auf die Beute. Auf einem durchschnittlich genutzten Smartphone finden sich:
| Bereich | Beispiele | Forensischer Wert |
|---|---|---|
| Kommunikation | Anrufe, SMS, iMessage, Messenger, E-Mail | Wer mit wem, wann, wie lange |
| Orte | Fotos mit Koordinaten, WLAN-Verbindungen, Standortverlauf, Fitness-Strecken | Bewegungsprofil, Wohnort, Reisen |
| Nutzung | Entsperrungen, App-Starts, Bildschirmzeit, Ladevorgänge | Tagesablauf, Schlafenszeiten |
| Konten | Gespeicherte Passwörter, Sitzungs-Token, Zwei-Faktor-Apps | Zugang zu weiteren Diensten |
| Körper | Schritte, Herzfrequenz, Schlaf, Gesundheitsdaten | Höchstpersönliche Daten |
| Geräte | Gekoppelte Kopfhörer, Autos, Uhren, Computer | Wer welche Geräte nutzt, wo |
| System | Protokolle, Abstürze, Installationen, Neustarts | Was auf dem Gerät passiert ist |
Ein Teil davon ist offensichtlich. Der interessantere Teil ist es nicht: Das Betriebssystem protokolliert im Hintergrund weit mehr, als in irgendeiner App sichtbar ist. Wann wurde das Gerät entsperrt? Welche App wurde wann installiert und wieder gelöscht? Wann war das Gerät mit welchem Computer gekoppelt? Diese Spuren sind für Ermittler oft wertvoller als jede Nachricht, weil sie kaum jemand bewusst löscht.
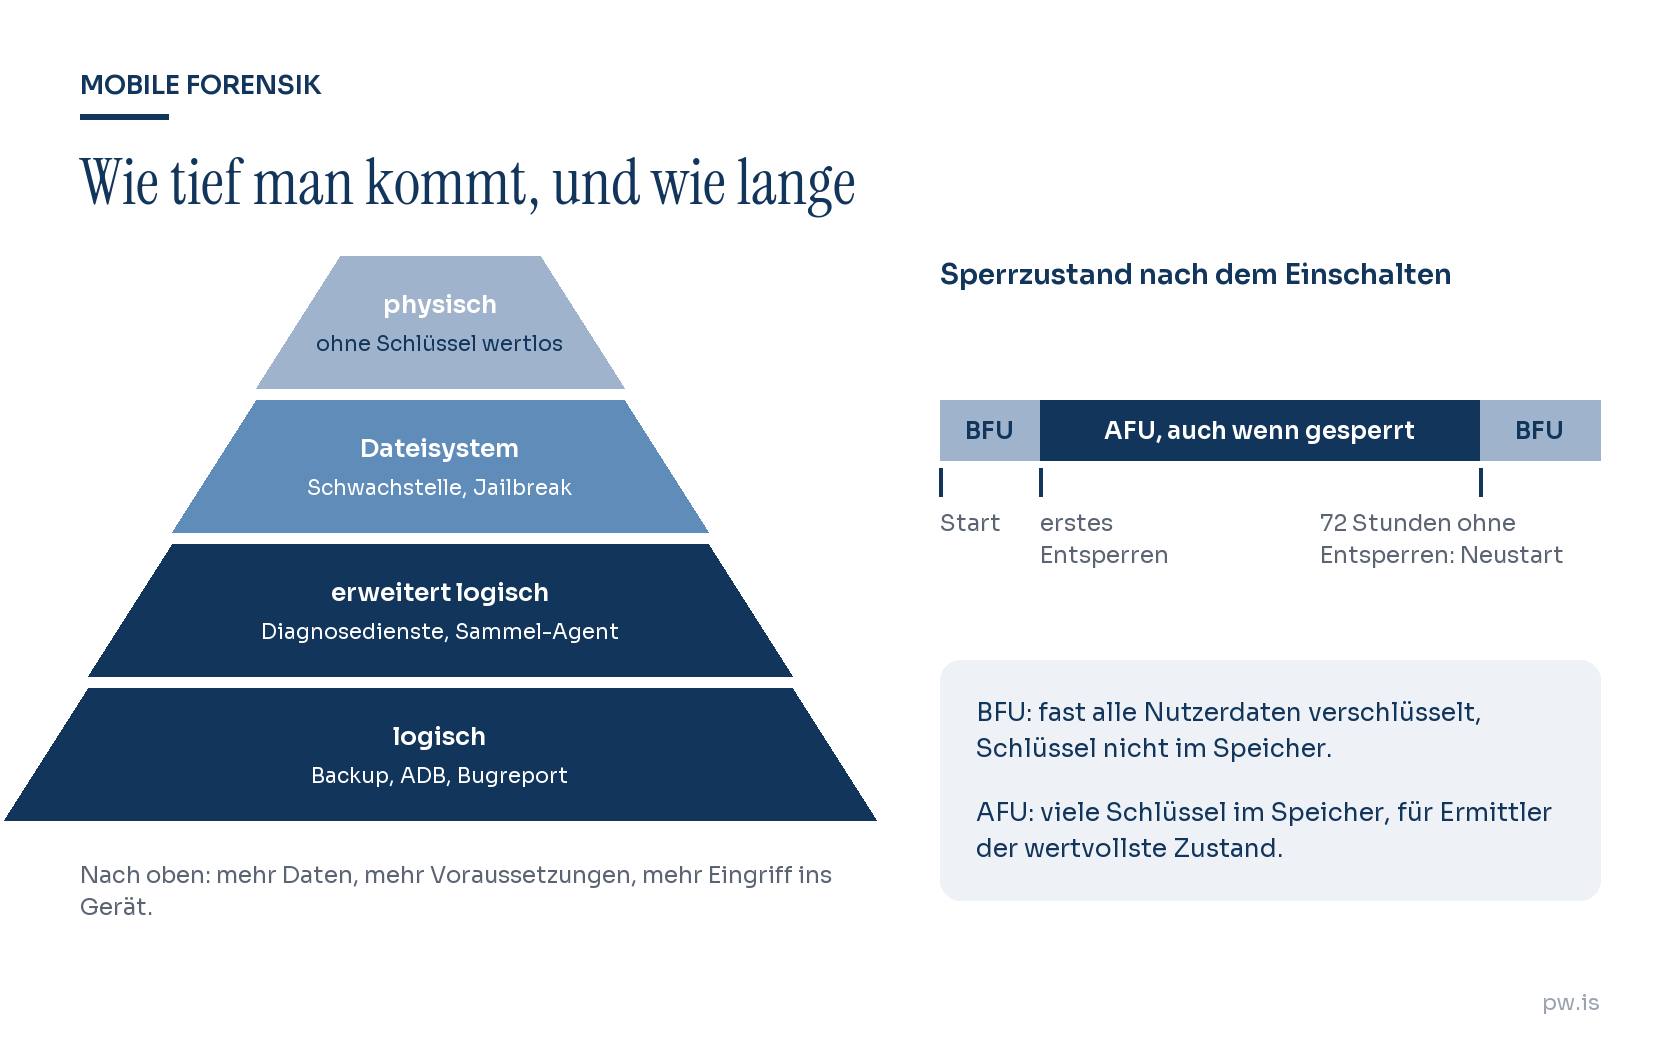
Die vier Arten der Extraktion
Daten aus einem Smartphone zu holen, heißt in der Fachsprache Extraktion. Das US-amerikanische NIST unterscheidet in seinem Leitfaden zur Mobile Forensik fünf Stufen, von der Auswertung am Bildschirm bis zum Auslesen des Speicherchips unter dem Mikroskop. Für die Praxis reichen vier, die sich darin unterscheiden, wie viel sie erfassen und wie viel Zugang sie voraussetzen.
1. Logische Extraktion. Das Gerät gibt über offizielle Schnittstellen heraus, was es herausgeben will. Beim iPhone ist das ein Backup über USB, bei Android ein Bugreport, ADB-Abfragen oder ein Export einzelner Daten. Voraussetzung: Das Gerät ist entsperrt und vertraut dem Computer. Ergebnis: ein großer, aber nicht vollständiger Teil der Nutzerdaten. Das ist der Weg, den diese Serie überwiegend geht.
2. Erweiterte logische Extraktion. Spezialwerkzeuge nutzen zusätzliche Dienste des Betriebssystems, Diagnoseschnittstellen oder einen Agenten, der kurzzeitig auf dem Gerät läuft. So kommen weitere Protokolle, Systemdatenbanken und App-Daten dazu, die im Backup fehlen. Ein Beispiel aus dieser Serie ist AndroidQF, das für Android eine solche Sammel-App mitbringt.
3. Dateisystem-Extraktion. Das komplette Dateisystem wird kopiert, einschließlich der Bereiche, die Apps für sich behalten. Hier liegen die wertvollsten Spuren: Nutzungsdatenbanken, Zwischenspeicher, gelöschte Einträge in SQLite-Datenbanken. Dafür braucht es eine Schwachstelle im Gerät, einen Jailbreak oder Root, oder kommerzielle Werkzeuge, die genau solche Schwachstellen ausnutzen. Für Unternehmen ist das in der Regel kein Weg, den sie selbst gehen.
4. Physische Extraktion. Früher das Ziel jeder Untersuchung: eine bitgenaue Kopie des gesamten Speicherchips. Bei modernen Smartphones bringt das wenig, weil der Speicher verschlüsselt ist und die Schlüssel in einem eigenen Sicherheitschip liegen, der sie nicht herausgibt. Ein Speicherabbild ohne Schlüssel ist Datenrauschen.
Die Faustregel: Je tiefer die Stufe, desto mehr Daten, desto mehr Voraussetzungen und desto mehr Eingriff ins Gerät.
Warum der Sperrzustand so viel ausmacht
Der wichtigste Begriff der modernen Mobile Forensik ist nicht ein Werkzeug, sondern ein Zustand. Smartphones verschlüsseln ihre Daten in mehreren Klassen, Apple beschreibt sie in seiner Sicherheitsdokumentation als Datensicherheitsklassen. Welche davon gerade lesbar sind, hängt davon ab, ob das Gerät seit dem letzten Start schon einmal entsperrt wurde.
BFU, Before First Unlock: Das Gerät wurde eingeschaltet, aber noch nie entsperrt. Fast alle Nutzerdaten sind verschlüsselt, die Schlüssel sind nicht im Arbeitsspeicher. Selbst die besten kommerziellen Werkzeuge kommen hier nur an wenig heran.
AFU, After First Unlock: Das Gerät wurde seit dem Start mindestens einmal entsperrt, auch wenn der Bildschirm jetzt wieder gesperrt ist. Viele Schlüssel liegen im Arbeitsspeicher, damit im Hintergrund Nachrichten ankommen, Fotos synchronisiert werden und Apps arbeiten können. Für Ermittler ist das der wertvollste Zustand.
| BFU | AFU, gesperrt | Entsperrt | |
|---|---|---|---|
| Nutzerdaten verschlüsselt | fast alle | ein Teil | keine |
| Nachrichten kommen an | eingeschränkt | ja | ja |
| Logische Extraktion möglich | nein | nein | ja |
| Kommerzielle Werkzeuge | sehr begrenzt | oft erfolgreich | nicht nötig |
Deshalb haben Forensiklabore jahrelang beschlagnahmte Telefone eingeschaltet und am Ladegerät gelassen, abgeschirmt vom Funknetz, bis ein Werkzeug für genau diese iOS- oder Android-Version verfügbar war.
Der Inaktivitätsneustart
Diese Praxis hat Apple 2024 beendet. Seit iOS 18.1 startet ein iPhone, das 72 Stunden lang nicht entsperrt wurde, von selbst neu. Danach ist es wieder im BFU-Zustand. Apple hat die Funktion nie offiziell dokumentiert. Die Sicherheitsforscherin Jiska Classen von der TU Darmstadt hat per Reverse Engineering gezeigt, dass der Sicherheitschip des iPhones die Zeit seit dem letzten Entsperren zählt (heise online). Weil der Zähler dort läuft, helfen weder Flugmodus noch Abschirmung dagegen. Google hat im April 2025 mit den Google-Play-Diensten eine ähnliche Funktion angekündigt, die gesperrte Android-Geräte nach drei Tagen neu startet.
Für Ermittler heißt das: Die Uhr läuft ab der Sicherstellung. Für dich als Nutzer heißt es: Ein Neustart ist die einfachste Schutzmaßnahme, die es gibt. Wer sein Telefon vor einer Grenzkontrolle oder bei Verlustverdacht neu startet, versetzt es in den am besten geschützten Zustand. Im Oktober 2026 behauptete ein Forensikhersteller, den Inaktivitätsneustart umgehen zu können. Belegt ist das bisher nicht. Darauf komme ich in Teil 11 zurück.
Beweise sichern: die Grundregeln
Wer einen Vorfall nicht nur verstehen, sondern später auch belegen will, muss sauber arbeiten. Die Grundsätze gelten für jede digitale Beweissicherung. Bei Smartphones kommen ein paar hinzu.
Nichts überstürzen, nichts ausschalten. Ein entsperrtes oder AFU-Gerät, das ausgeschaltet wird, ist danach im BFU-Zustand. Was im Arbeitsspeicher war, ist weg.
Fernlöschung verhindern. „Wo ist?“ bei Apple, „Mein Gerät finden“ bei Google und jedes Mobile-Device-Management können ein Gerät aus der Ferne löschen. Ein Täter, der das Konto kontrolliert, wird das tun. Deshalb wird ein Gerät für eine Untersuchung vom Netz getrennt: Flugmodus, wenn es entsperrt ist, sonst eine Abschirmtasche. Jede dieser Maßnahmen gehört ins Protokoll.
Jede Handlung verändert das Gerät. Schon das Anschließen an einen Computer erzeugt Protokolleinträge und auf dem Computer einen Kopplungsdatensatz. Das ist unvermeidbar. Wichtig ist, es zu dokumentieren: Wer hat wann was gemacht, mit welchem Werkzeug in welcher Version.
Hashwerte bilden. Jede Extraktion bekommt sofort einen Hashwert, zum Beispiel mit SHA-256. Gearbeitet wird nur auf Kopien. Wenn am Ende der Hashwert der Originalsicherung noch stimmt, ist belegt, dass niemand sie verändert hat.
Protokoll führen. Datum, Uhrzeit, beteiligte Personen, Zustand des Geräts beim Eingang (an oder aus, gesperrt, Akkustand, sichtbare Benachrichtigungen), jeder Schritt, jedes Ergebnis. Ein Foto vom Bildschirm vor jeder Handlung ist billig und später oft Gold wert.
Was Unternehmen dürfen
Hier wird es heikel, und hier passieren in der Praxis die meisten Fehler. Ein paar Grundsätze, die du kennen solltest, bevor du ein Diensttelefon auch nur anschließt:
Eigentum ist nicht Erlaubnis. Dass das Gerät dem Unternehmen gehört, bedeutet nicht, dass das Unternehmen alle Daten darauf auswerten darf. Personenbezogene Daten der Mitarbeitenden unterliegen der DSGVO. Die Auswertung braucht eine Rechtsgrundlage, einen klaren Zweck und muss verhältnismäßig sein. Die frühere Sondervorschrift für Beschäftigtendaten in § 26 BDSG steht seit einer Entscheidung des Europäischen Gerichtshofs von 2023 rechtlich auf wackligen Füßen. Ein eigenes Beschäftigtendatengesetz gibt es noch nicht, ein Entwurf von 2024 ist mit dem Ende der Ampel-Koalition liegen geblieben. Im Zweifel bleibt die allgemeine Abwägung nach der DSGVO.
Private Nutzung ändert alles. Ist die private Nutzung des Diensttelefons erlaubt oder geduldet, liegen dort private Nachrichten, Fotos und Gesundheitsdaten. Ob der Arbeitgeber dann an das Fernmeldegeheimnis gebunden ist, ist rechtlich umstritten. Seit der Neuregelung in § 3 TDDDG sehen mehrere Aufsichtsbehörden Arbeitgeber nicht mehr als Telekommunikationsanbieter, einzelne Gerichte haben das Fernmeldegeheimnis dagegen weiter angewendet. Sicher ist: Wer private Inhalte ohne Grundlage auswertet, riskiert neben Bußgeldern auch eine Strafbarkeit nach § 202a StGB. Eine klare Regelung zur Privatnutzung, bevor etwas passiert, ist deshalb der wichtigste vorbeugende Schritt.
Der Betriebsrat redet mit. Technische Einrichtungen, die geeignet sind, Verhalten oder Leistung zu überwachen, sind nach § 87 Abs. 1 Nr. 6 BetrVG mitbestimmungspflichtig. Ein Mobile-Device-Management gehört genauso dazu wie eine Forensiksoftware. Eine Betriebsvereinbarung, die den Ablauf bei Verdacht regelt, spart im Ernstfall Wochen.
Einwilligung ist schwach. Eine Einwilligung im Arbeitsverhältnis gilt nur, wenn sie wirklich freiwillig ist. Wer unter Druck unterschreibt, hat nicht freiwillig eingewilligt. Bei einem Verdacht gegen eine Person ist sie deshalb selten eine tragfähige Grundlage. Anders ist es, wenn ein Mitarbeiter selbst um Hilfe bittet, weil er sein Telefon für kompromittiert hält. Dann ist die Prüfung in seinem Interesse, und die Einwilligung ist echt.
BYOD ist Privatsache. Auf private Geräte, die dienstlich genutzt werden, hat der Arbeitgeber ohne Zustimmung keinen Zugriff. Was er steuern kann, ist der dienstliche Bereich, etwa über einen getrennten Arbeitsbereich in der Geräteverwaltung.
Daten Dritter sind immer dabei. Jedes Backup enthält Kontakte, Nachrichten und Fotos von Menschen, die mit der Untersuchung nichts zu tun haben. Auch das gehört in die Abwägung, und es heißt: so wenig auswerten wie nötig, so kurz speichern wie möglich, sauber löschen.
Was Behörden dürfen, ist etwas anderes. Polizei und Staatsanwaltschaft können Geräte nach §§ 94 ff. StPO beschlagnahmen und auswerten, für das heimliche Eindringen in Geräte gelten die strengen Voraussetzungen der §§ 100a und 100b StPO. Ein Beschuldigter muss seinen Gerätecode nicht verraten. Darum geht es ausführlich in Teil 11.
Die praktische Konsequenz: Bevor du ein fremdes Gerät anschließt, kläre Rechtsgrundlage, Zweck und Beteiligte. Datenschutzbeauftragte, Betriebsrat und im Zweifel Rechtsberatung gehören an den Tisch, bevor das Kabel steckt, nicht danach.
Mein Labor für diese Serie
Damit du nachvollziehen kannst, woher die Ergebnisse in den nächsten Teilen kommen, hier der Aufbau:
| Komponente | Wofür |
|---|---|
| MacBook mit macOS 26 | iOS-Teile: Backups, Diagnosearchive, log show für Apples Protokollformat |
| iPhone 17 Pro mit iOS 26.5.1 | mein Zweit-iPhone, im Alltag genutzt, Grundlage aller iOS-Beispiele |
| libimobiledevice 1.4.0, pymobiledevice3 10.1.0 | Verbindung zum iPhone, Backups, Diagnosedaten |
| iLEAPP | Auswertung von iPhone-Backups zu einem lesbaren Bericht |
| MVT 2026.11.2 | Prüfung auf Spuren von Spionagesoftware |
| Android-Emulator und Linux | Android-Teile: ADB, AndroidQF, Apktool, jadx, Frida, ALEAPP |
Ein Mac ist für die iOS-Arbeit nicht zwingend, macht sie aber deutlich einfacher. Apples Protokollformat lässt sich mit Bordmitteln nur auf dem Mac lesen, und die Verbindung zum iPhone klappt ohne zusätzliche Treiber. Die meisten Werkzeuge laufen aber auch unter Linux. MVT läuft nicht nativ unter Windows.
Zwei Dinge habe ich bewusst nicht gemacht: Ich habe kein Gerät gejailbreakt oder gerootet, und ich habe keine kommerzielle Forensiksoftware genutzt. Alles in dieser Serie kannst du mit freien Werkzeugen nachmachen, wenn du die rechtlichen Voraussetzungen erfüllst.
Wie es weitergeht
Die nächsten vier Teile gehören dem iPhone. Teil 2 beginnt mit dem einfachsten und zugleich ergiebigsten Werkzeug: dem Backup. Du wirst sehen, warum ein verschlüsseltes Backup paradoxerweise mehr verrät als ein unverschlüsseltes, und was ein Bericht aus einem einzigen Backup über einen Menschen erzählt.
Und bevor du dein eigenes Telefon anschließt, nimm eine Erkenntnis aus diesem Teil mit: Der einfachste Schutz deiner Daten kostet nichts. Ein langer Gerätecode statt sechs Ziffern, und ein Neustart, wenn du das Telefon aus der Hand gibst.
Weiterlesen: Was EXIF-Daten in hochgeladenen Bildern verraten · Vier Server, ein Hack und die Leute davor
Alle Teile der Serie
1. Mobile Forensik verstehen (dieser Artikel) 2. Das iPhone-Backup als Beweisquelle 3. sysdiagnose und Unified Logs 4. Spyware-Suche mit MVT 5. iOS-Apps unter der Lupe 6. ADB als Forensik-Werkzeug (folgt) 7. Stalkerware auf Android finden (folgt) 8. APKs zerlegen mit Apktool und jadx (folgt) 9. Dynamische Analyse mit Frida (folgt) 10. Von der Extraktion zur Zeitachse (folgt) 11. Was Behörden können und wie du dein Telefon schützt (folgt) 12. Mobile Forensik im Unternehmen (folgt)